¿Qué es la seguridad de aplicaciones móviles?
La seguridad de aplicaciones móviles, o seguridad de aplicaciones, es la práctica de proteger las aplicaciones móviles, los datos que manejan y los servicios a los que se conectan frente a accesos no autorizados, uso indebido y ciberataques.
Es importante porque las aplicaciones móviles suelen usarse para actividades sensibles como la banca, las compras, la mensajería y el acceso a sistemas corporativos. Una debilidad en una app puede exponer información personal, credenciales de acceso, datos de pago o registros empresariales.
La seguridad de aplicaciones móviles se diferencia de la seguridad del dispositivo móvil, que se enfoca en proteger el teléfono o la tableta en sí. También es distinta de la privacidad de la app, que trata sobre cómo se recopila y comparte la información personal.
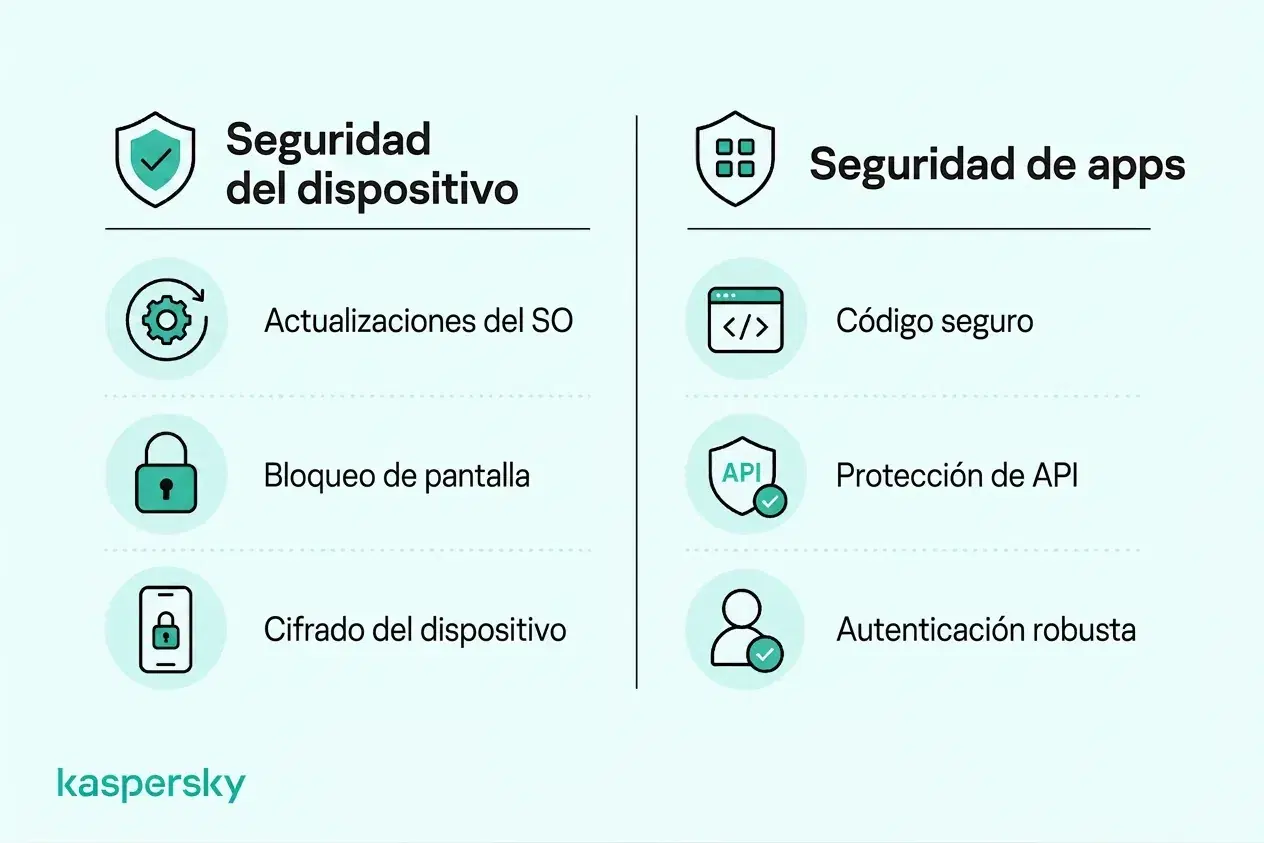
La responsabilidad también es compartida. Los desarrolladores deben construir y probar apps de forma segura y las organizaciones deben gestionar el acceso y proteger los sistemas conectados. Los usuarios deben mantener las apps actualizadas y proteger sus cuentas y datos.
- La seguridad de aplicaciones móviles protege las apps, los datos de los usuarios y los servicios a los que se conectan esas aplicaciones.
- Los riesgos comunes incluyen almacenamiento inseguro de datos, autenticación débil, APIs vulnerables, aplicaciones maliciosas y componentes desactualizados.
- Los desarrolladores son responsables del diseño seguro, la codificación, las pruebas y el mantenimiento.
- Los usuarios pueden reducir el riesgo instalando apps confiables, revisando permisos, manteniendo el software actualizado y protegiendo sus cuentas.
- Las empresas deben controlar el acceso a aplicaciones y datos corporativos, especialmente en dispositivos pertenecientes a la empresa y BYOD dispositivos personales que acceden a recursos empresariales.
- La seguridad de aplicaciones móviles está relacionada con la seguridad del dispositivo y la privacidad, pero no son lo mismo.
¿Cuáles son las amenazas y vulnerabilidades más comunes en apps móviles?
Una vulnerabilidad es una debilidad en una app o en sus sistemas de soporte. Los métodos de ataque son la forma en que se explotan esas debilidades. Las consecuencias pueden variar desde pérdida de datos hasta pérdidas financieras casi inmediatas.
Los riesgos comunes afectan tanto a apps Android como iOS y coinciden con los problemas destacados en el OWASP Mobile Top 10, como el manejo inseguro de datos, autenticación débil, comunicaciones vulnerables y componentes de software inseguros. Estas debilidades pueden afectar desde apps bancarias y de compras hasta plataformas de mensajería y software empresarial.
Almacenamiento y comunicación de datos inseguros
La información sensible puede quedar expuesta si una app la guarda de forma insegura en el dispositivo, la envía por conexiones mal protegidas o depende de APIs vulnerables.
Esto pone en riesgo datos personales, credenciales de inicio de sesión, detalles de pago y datos empresariales. Una app financiera insegura podría exponer transacciones; una app empresarial vulnerable podría filtrar registros de clientes o documentos confidenciales.
Autenticación débil y controles de acceso
Una autenticación deficiente, manejo inseguro de sesiones y autorizaciones débiles pueden permitir que atacantes accedan a cuentas o información que no deberían ver.
Los resultados posibles incluyen usurpación de cuentas, escalada de privilegios o acceso a datos de otro usuario. En una app de compras, esto puede exponer información de pago guardada; en una app empresarial, podría permitir que un usuario no autorizado vea funciones administrativas o registros internos.
Malware, manipulación de apps e ingeniería inversa
Las amenazas móviles también incluyen apps maliciosas, spyware, troyanos bancarios y versiones falsas de aplicaciones legítimas. Estas pueden robar credenciales, monitorizar actividad o redirigir pagos.
La ingeniería inversa implica analizar el código o el comportamiento de una aplicación para entender cómo funciona. Aunque puede apoyar la investigación legítima de seguridad, los atacantes la usan para identificar debilidades o eludir protecciones. La manipulación de la aplicación implica modificaciones no autorizadas que pueden alterar funciones, comprometer controles de seguridad o facilitar fraudes. Además, aplicaciones legítimas pueden contener vulnerabilidades que los atacantes aprovechan.
Software desactualizado y componentes vulnerables
Las apps dependen a menudo de SDKs de terceros, bibliotecas y otros componentes. Si estos están desactualizados o son inseguros, pueden introducir debilidades incluso cuando el propio código de la app esté bien diseñado.
Las apps sin parches y los componentes sin soporte son especialmente riesgosos porque las vulnerabilidades conocidas pueden seguir siendo explotables. Los problemas en la cadena de suministro de software también pueden afectar a muchas apps a la vez cuando dependen del mismo componente de terceros vulnerable.
¿Qué debe incluir una lista de verificación de seguridad para apps móviles?
Una lista de verificación de seguridad de aplicaciones móviles debe cubrir cinco áreas clave: arquitectura y permisos, autenticación y autorización, almacenamiento de datos y privacidad, comunicación en red y APIs, y la integridad de la aplicación y las pruebas.
Estas salvaguardas deben considerarse a lo largo del desarrollo y mantenimiento de la app. Los desarrolladores y las organizaciones que operan servicios móviles son los principales responsables de implementarlas, usando marcos como el OWASP Mobile Application Security Verification Standard (MASVS) junto con la guía de seguridad de Android e iOS.
Arquitectura segura y permisos
Las apps deben seguir el principio de menor privilegio. Otorgue a componentes, usuarios y servicios solo el acceso necesario.
Los desarrolladores deben evitar contraseñas incrustadas, claves API y otros secretos, y minimizar la exposición innecesaria de información sensible. Las SDKs y dependencias de terceros deben evaluarse en busca de vulnerabilidades a lo largo de su ciclo de vida y la arquitectura de la aplicación debe limitar el impacto si un componente se ve comprometido.
Autenticación y autorización
La autenticación debe verificar a los usuarios de forma segura, mientras que la autorización debe controlar qué puede acceder cada usuario. Las decisiones de acceso importantes deben aplicarse en el servidor en lugar de confiar únicamente en la app móvil.
Las apps deben soportar MFA y recuperación de cuenta segura. Los tokens de autenticación deben protegerse mediante almacenamiento seguro y una gestión cuidadosa de sesiones para que los usuarios no puedan acceder a funciones o información fuera de sus permisos.
Almacenamiento seguro de datos y privacidad
El cifrado en aplicaciones móviles ayuda a proteger la información sensible almacenada en dispositivos y en sistemas backend. Combinado con controles de acceso apropiados y una gestión segura de claves, el cifrado reduce el riesgo de exposición no autorizada de datos.
Android Keystore puede almacenar de forma segura claves criptográficas en dispositivos Android. iOS Keychain ofrece almacenamiento protegido para credenciales y otros datos sensibles pequeños. Ninguno debe usarse como excusa para guardar más información de la necesaria.
Las apps también deben minimizar la recopilación y retención innecesarias y evitar que datos sensibles aparezcan en registros, copias de seguridad, notificaciones o interfaces expuestas.
Comunicación de red segura y APIs
La comunicación entre la app y sus servidores debe usar HTTPS con TLS configurados adecuadamente.
APIs debe requerir autenticación y autorización seguras y validar las solicitudes en el servidor. Pueden ser necesarias protecciones adicionales contra la interceptación o manipulación en aplicaciones de mayor riesgo, pero nunca se debe enviar información sensible por canales inseguros.
Integridad de la aplicación y pruebas de seguridad
Los controles de integridad de la aplicación ayudan a detectar o desalentar modificaciones no autorizadas, mientras que las pruebas de seguridad para apps móviles identifican vulnerabilidades antes de que los atacantes puedan explotarlas. En conjunto, estas medidas ayudan a los desarrolladores a reducir los riesgos de seguridad durante el ciclo de vida de la aplicación.
La ofuscación de código, las comprobaciones de integridad y las protecciones en tiempo de ejecución pueden dificultar la ingeniería inversa y la manipulación. No obstante, estas medidas no garantizan que una aplicación sea inmune a ataques.
Las pruebas de seguridad también deben integrarse en el desarrollo y no dejarse para el lanzamiento. Esto puede incluir:
- SAST: examinar el código fuente o los binarios en busca de debilidades de seguridad.
- DAST: probar la aplicación en ejecución para detectar comportamientos explotables.
- Evaluaciones de vulnerabilidades: identificar y priorizar debilidades conocidas.
- Pruebas de penetración: simular ataques realistas para verificar si las vulnerabilidades identificadas pueden explotarse.
Las pruebas deben repetirse tras cambios significativos en la aplicación y a medida que surgen nuevas amenazas o vulnerabilidades.
|
Área de seguridad |
Preguntas clave de verificación |
|
Arquitectura y permisos |
¿La app sigue el principio de menor privilegio? ¿Se evalúan las dependencias de terceros en busca de vulnerabilidades? |
|
Autenticación y autorización |
¿Se verifican los usuarios de forma segura? ¿Se aplican los controles de acceso en el servidor? |
|
Almacenamiento de datos y privacidad |
¿La información sensible está protegida en el almacenamiento? ¿Se evita la recolección innecesaria de datos? |
|
Comunicación en red |
¿Están cifradas las conexiones entre la app y el servidor? ¿Se aseguran adecuadamente las APIs? |
|
Integridad de la aplicación y pruebas |
¿La app está protegida contra riesgos relevantes de manipulación? ¿Se realizan pruebas de seguridad regularmente? |
¿Cómo puede mejorar la seguridad de aplicaciones móviles?
La seguridad de aplicaciones móviles depende tanto de cómo se construyen las aplicaciones como de cómo se usan. Los desarrolladores son responsables del diseño seguro, la codificación, las pruebas y la protección del backend, mientras que las personas y las empresas pueden reducir el riesgo con elecciones más seguras de apps, seguridad de cuentas, control de permisos y gestión de dispositivos.
El software de seguridad puede añadir otra capa de protección contra determinadas amenazas, como malware, phishing y enlaces maliciosos, pero no puede reparar código inseguro de una app ni vulnerabilidades en los sistemas backend de un proveedor.
Buenas prácticas de seguridad de apps móviles para usuarios
- Descargar apps de fuentes confiables: Prefiera tiendas de aplicaciones reputadas, verifique al desarrollador y tenga precaución con archivos APK o enlaces de instalación desconocidos.
- Revisar permisos: Limite el acceso innecesario a ubicación, contactos, cámara, micrófono y otra información sensible.
- Mantener las apps actualizadas: Instale actualizaciones de la aplicación y del sistema operativo de forma oportuna y elimine apps que no use o que ya no reciban soporte.
- Proteger cuentas: Use contraseñas únicas, un gestor de contraseñas y MFA cuando esté disponible.
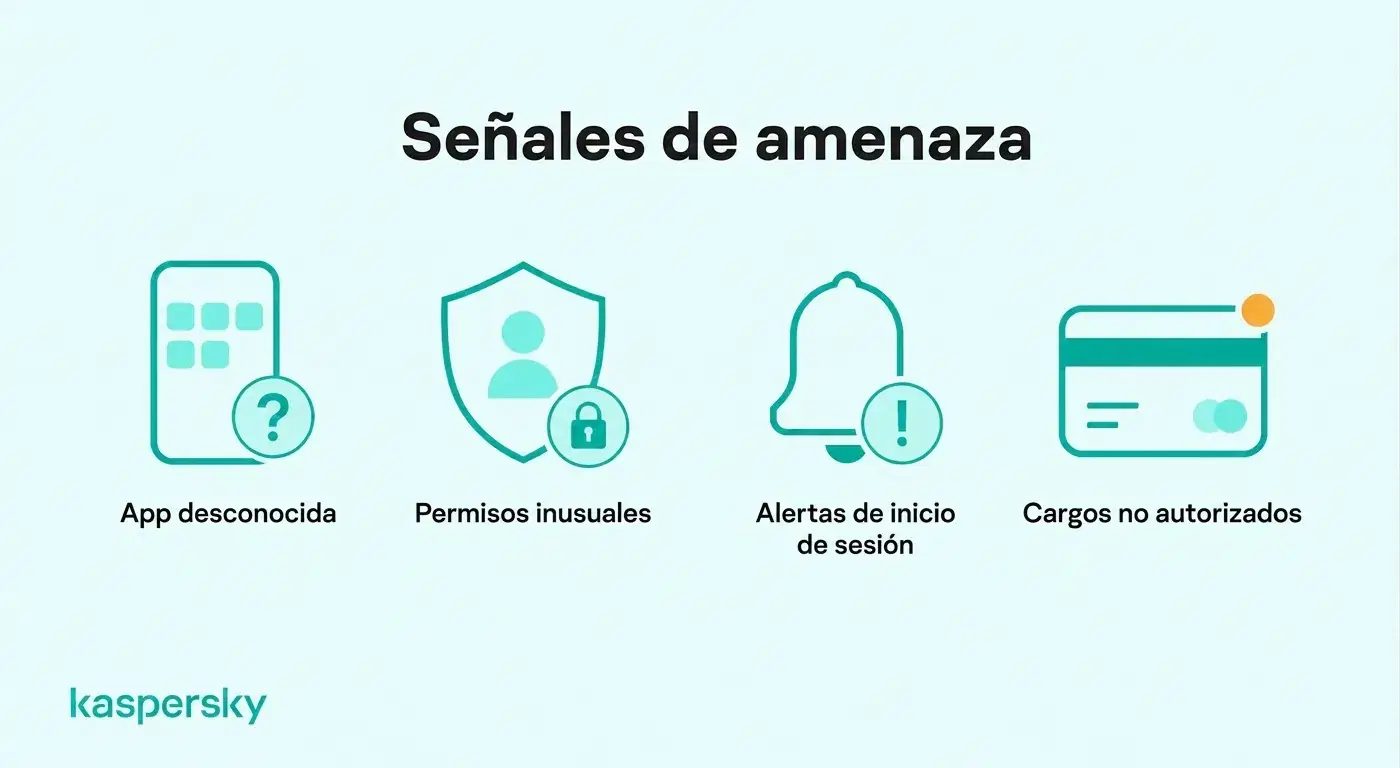
- Vigilar comportamiento sospechoso: Investigue apps desconocidas, solicitudes de permisos inesperadas, alertas de inicio de sesión inusuales o actividad no autorizada en sus cuentas.
- Usar software de seguridad adecuado: Elija protección móvil confiable que pueda ayudar a detectar apps maliciosas, intentos de phishing y enlaces inseguros, según el dispositivo y las funciones que soporte.
Evaluado y premiado de forma independiente por los principales laboratorios de la industria.
Buenas prácticas de seguridad de apps móviles para pequeñas empresas
Las pequeñas empresas deben combinar orientación a empleados con controles sobre qué aplicaciones móviles pueden acceder a la información de la empresa.
- Controlar el uso de apps: Defina qué aplicaciones están aprobadas para acceder a sistemas y datos empresariales.
- Asegurar cuentas empresariales: Exija MFA apropiada y limite los permisos de los empleados según sus responsabilidades.
- Gestionar riesgos móviles: Establezca requisitos mínimos de seguridad para dispositivos pertenecientes a la empresa y BYOD dispositivos personales que accedan a aplicaciones empresariales.
- Proteger la información de la empresa: Limite el acceso innecesario a registros de clientes, documentos confidenciales y servicios en la nube conectados.
- Capacitar a los empleados: Ayude al personal a reconocer apps maliciosas, enlaces de instalación fraudulentos y solicitudes de inicio de sesión sospechosas.
- Usar medidas de seguridad adecuadas: Combine endpoint protection, seguridad de cuentas, controles de acceso y concienciación del personal en lugar de depender de una sola medida de protección.
Kaspersky Small Office Security puede apoyar una ciberseguridad empresarial más amplia protegiendo los dispositivos y cuentas empresariales compatibles. Seguridad premiada y sin equipo IT requerido.
¿Qué debe hacer si una app móvil ha sido comprometida?
Si sospecha que una app móvil ha sido comprometida, deje de usarla, asegure las cuentas afectadas e investigue si se expuso información sensible. Actuar con rapidez puede ayudar a limitar accesos no autorizados, pérdidas financieras y daños adicionales.
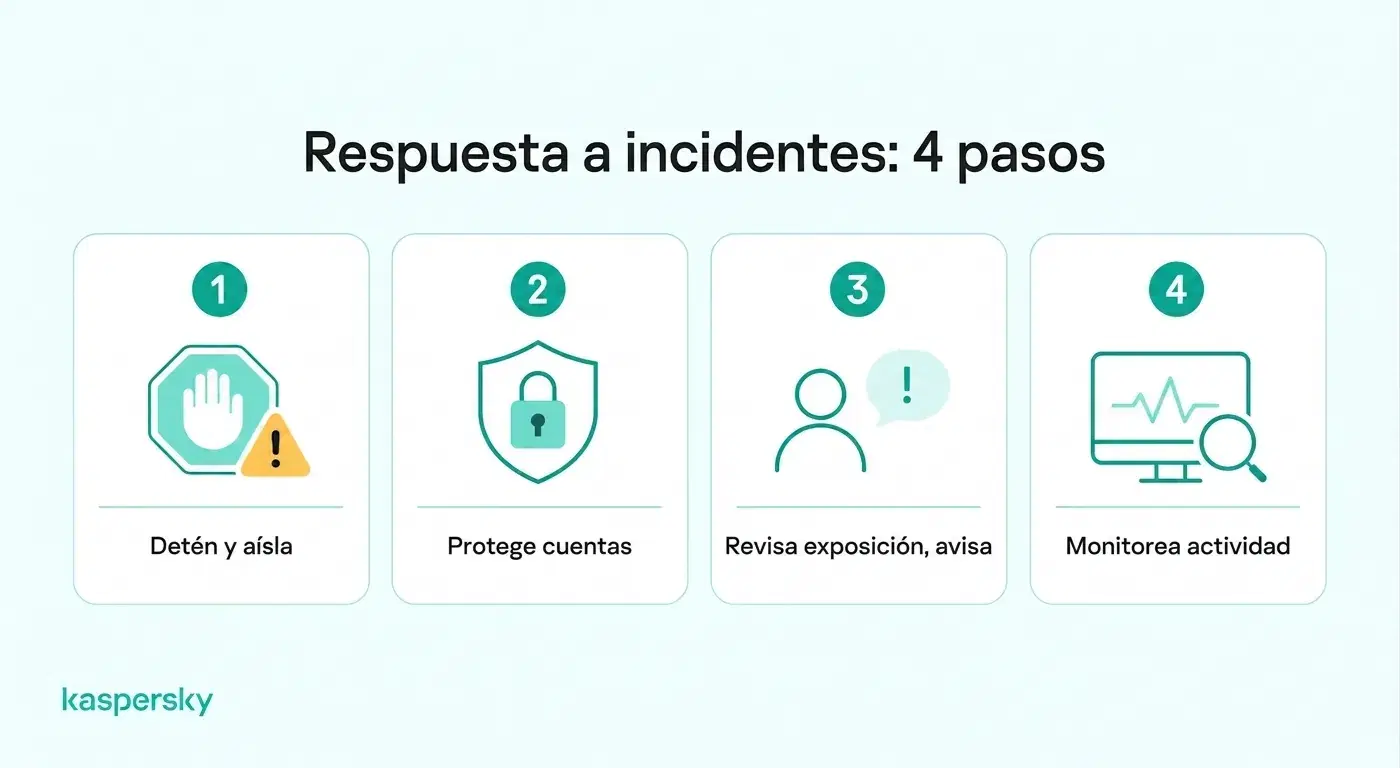
- Identificar actividad sospechosa: Busque apps desconocidas, solicitudes de permisos inesperadas, alertas de seguridad, transacciones no autorizadas o actividad inusual en cuentas.
- Contener la amenaza: Deje de usar la app afectada. Si se sospecha malware, desconecte el dispositivo de internet cuando corresponda y elimine o aisle la aplicación maliciosa.
- Asegurar sus cuentas: Use un dispositivo de confianza para cambiar contraseñas posiblemente comprometidas, revocar sesiones activas y habilitar autenticación multifactor.
- Comprobar información expuesta: Determine si se pudo acceder a datos personales, información de pago, credenciales de inicio de sesión o registros empresariales.
- Notificar a las partes relevantes: Contacte a su banco si hay riesgo sobre la información financiera. Para apps empresariales, informe del incidente al administrador o al equipo de seguridad IT.
- Monitorear nuevas amenazas: Vigile inicios de sesión sospechosos, transacciones no autorizadas y otras señales de una posible continuación del compromiso.
Artículos relacionados:
- ¿Cómo evitar el robo de datos?
- ¿Cuáles son los mejores consejos de seguridad móvil para usuarios de smartphones?
- ¿Cuáles son los consejos esenciales de seguridad en Android para proteger mi dispositivo?
- ¿Cuáles son las diferencias clave en la seguridad móvil entre Android y iPhone?
Productos recomendados:
- Kaspersky Premium
- Descargue una prueba gratuita de 30 días de nuestro plan premium
- Kaspersky Mobile Security
FAQs
¿Cómo saber si una app móvil es segura?
No existe una señal única que pruebe que una app es segura. Indicadores útiles incluyen un desarrollador reputado, actualizaciones regulares, solicitudes de permisos razonables, opciones de inicio de sesión seguras y distribución a través de canales confiables. Para apps de mayor riesgo, los desarrolladores también deberían seguir estándares reconocidos como OWASP MASVS.
¿Qué es el monitoreo de amenazas en aplicaciones móviles?
El monitoreo de amenazas en aplicaciones móviles implica observar señales desde una app o dispositivo para detectar actividad sospechosa, como manipulación, firma de código inválida, solicitudes inusuales de API, actividad de bots u otras señales de ataque. Puede ayudar a los desarrolladores a entender cómo se dirigen las apps después de su publicación.
¿Cuál es la diferencia entre pruebas de seguridad de apps móviles y pruebas de penetración?
Las pruebas de seguridad de apps móviles son el proceso más amplio de revisar una aplicación en busca de vulnerabilidades usando métodos como análisis estático, pruebas dinámicas, revisiones de configuración y comprobación de dependencias. Las pruebas de penetración se enfocan más en simular ataques realistas para determinar si las debilidades identificadas pueden realmente explotarse.
¿Qué es la verificación de integridad de la aplicación?
La verificación de integridad de la aplicación utiliza evidencias proporcionadas por la plataforma para ayudar a los servidores a evaluar la identidad y la integridad de una aplicación. Dependiendo del mecanismo, puede detectar modificaciones no autorizadas o entornos sospechosos, pero no garantiza que una app o un dispositivo sean completamente seguros.