La mayoría de las pequeñas empresas ya realizan algo de trabajo de DIY seguridad, aunque no sea el trabajo oficial de nadie. La subcontratación de ciberseguridad consiste en pagar a una empresa externa para que se haga cargo de parte o de la totalidad de ese trabajo, desde instalar actualizaciones hasta vigilar inicios de sesión sospechosos. No es lo mismo que comprar un software de seguridad que usted mismo pueda ejecutar.
¿Qué es la subcontratación de ciberseguridad?
Una empresa que subcontrata la ciberseguridad paga a un proveedor de servicios externo para gestionar parte o la totalidad de sus tareas de seguridad. Esto puede incluir monitorizar alertas, administrar dispositivos y tecnología de seguridad, ejecutar escaneos de vulnerabilidades y responder a incidentes.
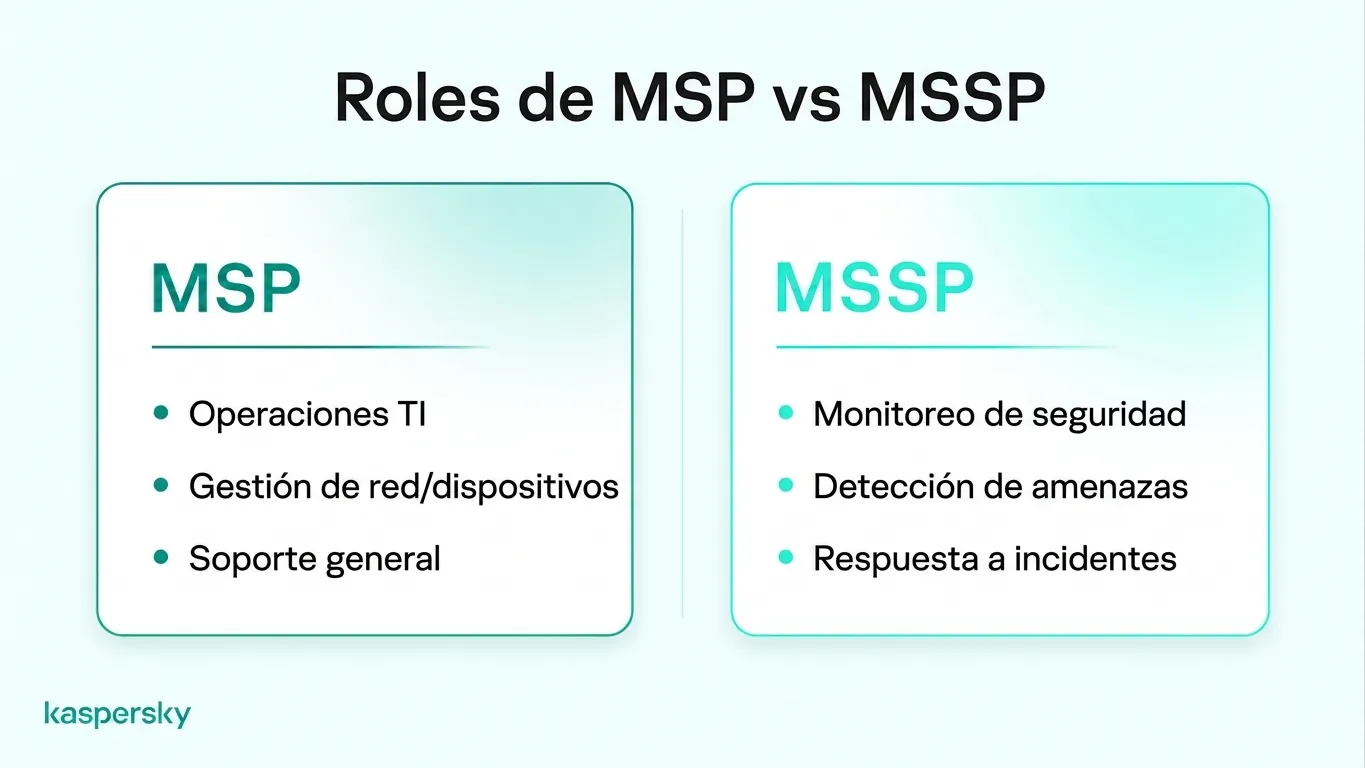
Hay dos tipos de proveedores que realizan la mayor parte de este trabajo:
- Un Proveedor de Servicios Gestionados (MSP) se encarga de las operaciones diarias de IT, como configurar equipos, supervisar la red y resolver problemas. Un MSP es una vía habitual para la subcontratación de IT en pequeñas empresas.
- Un Proveedor de Servicios de Seguridad Gestionada (MSSP) se centra en la seguridad de la información, con servicios que pueden incluir detección de amenazas, monitorización fuera del horario de oficina y respuesta a incidentes.
Las pequeñas empresas suelen elegir una de tres configuraciones:
- DIY, o seguridad gestionada internamente, significa que su propio personal se encarga de todo, usando software de seguridad y su tiempo.
- Seguridad subcontratada significa que un proveedor, normalmente un MSP o un MSSP, realiza ese trabajo en su lugar.
- Una configuración híbrida divide el trabajo entre la DIY y la subcontratación.
No es necesario subcontratar toda su seguridad. Una empresa puede externalizar una tarea concreta, como una revisión anual de seguridad o ayuda tras un ataque, y gestionar el resto internamente.
- Muchas pequeñas empresas pueden encargarse de la protección diaria por sí mismas con software de seguridad, responsables nombrados para cada tarea y revisiones periódicas.
- Ejecutar su propio software de seguridad no requiere necesariamente contratar a un proveedor gestionado.
- Un MSSP se especializa en seguridad, mientras que un MSP supervisa principalmente las operaciones diarias de IT.
- La subcontratación puede aportar conocimientos especializados y monitorización, pero su empresa mantiene la responsabilidad sobre accesos, capacitación del personal y los datos de los clientes.
- Los precios de la subcontratación suelen depender del tamaño de la empresa, el número de dispositivos, el alcance del servicio, las necesidades de soporte y la complejidad de su configuración de IT.
- Con una configuración híbrida, el personal ejecuta la seguridad rutinaria mientras especialistas externos se ocupan de evaluaciones o incidentes graves.
¿Pueden las pequeñas empresas gestionar la ciberseguridad por su cuenta?
Muchas pequeñas empresas gestionan su propia ciberseguridad sin un especialista dedicado. Puede funcionar bien para una configuración simple, como algunas laptops, correo en la nube y sin servidores en sitio.
¿Qué requiere la ciberseguridad gestionada internamente?
Para gestionar la ciberseguridad internamente, una pequeña empresa suele necesitar a alguien con conocimientos técnicos básicos, tiempo regular asignado para tareas de seguridad, un responsable nombrado para cada tarea y software de seguridad que cubra todos los dispositivos de la empresa.
Los equipos pequeños a menudo omiten el tercer punto, y las tareas sin un responsable directo quedan en el olvido. Cada tarea necesita una persona asignada que instale actualizaciones, configure nuevas cuentas y atienda las alertas.
Muchos productos de seguridad empresarial permiten a los equipos pequeños gestionar la protección desde un panel de control centralizado. Esto facilita comprobar la seguridad de los dispositivos, aplicar actualizaciones y administrar configuraciones sin tener que encargarse de cada tarea individualmente.
¿Dónde falla la ciberseguridad gestionada internamente?
La ciberseguridad gestionada internamente puede presentar carencias en conocimientos especializados y disponibilidad. Un equipo pequeño puede no tener las habilidades para detectar un ataque bien oculto o contener un ransomware, y las alertas que llegan de noche o durante el fin de semana pueden pasar desapercibidas.
La persona encargada de la seguridad normalmente tiene otro puesto además. Si está de permiso cuando llega una alerta, puede que no se atienda hasta varios días después. Además, si ocurre un incidente grave, es posible que no tenga las habilidades necesarias para determinar qué accedió un atacante y qué se debe comunicar a clientes o reguladores.
¿Qué tareas de ciberseguridad pueden manejar las pequeñas empresas internamente?
La mayoría de las pequeñas empresas puede encargarse internamente de la protección cotidiana de dispositivos, la seguridad de cuentas, la capacitación contra phishing y las copias de seguridad. Estas tareas siguen rutinas establecidas, y el software de seguridad empresarial automatiza gran parte, desde escaneos programados hasta la aplicación de actualizaciones.
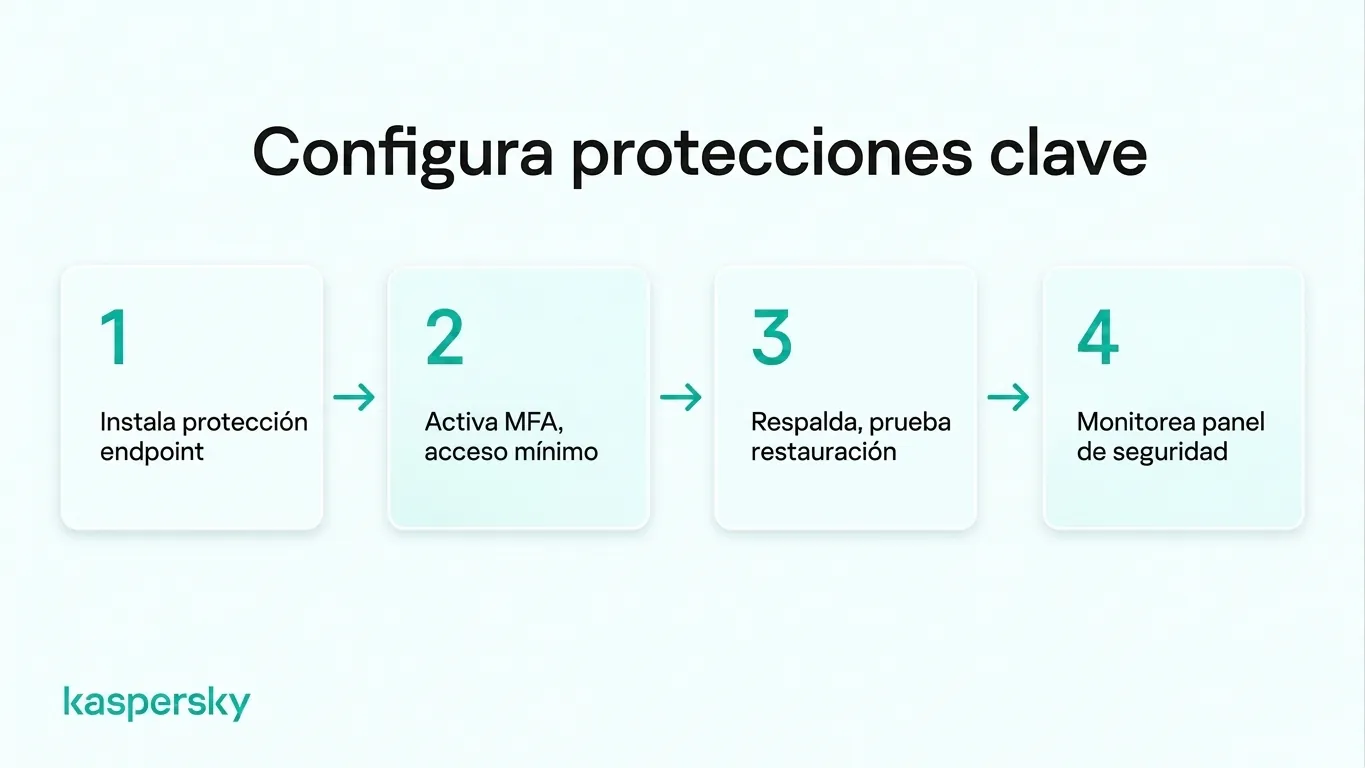
Por lo general, una pequeña empresa puede cubrir lo básico con estos cuatro pasos:
- Instale software de seguridad (enlace de prueba de Small Office Security) en cada computadora y teléfono. Puede bloquear malware conocido, señalar descargas riesgosas y avisar sobre sitios de suplantación de identidad. Active también las actualizaciones automáticas. Muchos ataques explotan vulnerabilidades ya corregidas por un parche. Si el personal usa teléfonos personales para el trabajo, defina cuáles pueden acceder a los datos de la empresa.
- Use autenticación multifactor (MFA) para correo, banca y aplicaciones en la nube. Así, una contraseña robada será menos probable que permita el acceso. Dé a cada persona únicamente los permisos que su puesto necesita y revóquelos en su último día. Un recordatorio breve sobre phishing una o dos veces al año puede ayudar al personal a detectar una de las amenazas más comunes.
- Establezca una rutina de copias de seguridad y compruebe que funciona. Mantenga al menos una copia fuera de línea o alejada de la red principal y pruebe una restauración cada pocos meses. Luego redacte un resumen en una página para un equipo robado o un ataque de ransomware. Debe indicar a quién llamar, qué desconectar y dónde están las copias de seguridad.
- Monitorice el panel de control central. Muchas soluciones de seguridad empresarial ofrecen un panel para comprobar la protección de dispositivos, gestionar actualizaciones y revisar alertas. Revise informes rutinarios, actualizaciones fallidas y vencimientos de licencias con regularidad, pero asegúrese de que las alertas críticas se revisen de inmediato en vez de esperar a la revisión semanal programada.
Probado de forma independiente y premiado por los principales laboratorios del sector.



¿Cuáles son las ventajas y desventajas de subcontratar la ciberseguridad?
Un proveedor externo puede aportar habilidades especializadas, herramientas adicionales, menos trabajo para el personal y la tranquilidad de que profesionales gestionan la seguridad. El inconveniente es la dependencia del proveedor, menos control directo y posibles lagunas en lo que cubre el contrato.
Los analistas de un MSSP manejan incidentes en múltiples organizaciones y pueden reconocer amenazas que el personal interno no haya visto antes. Algunos proveedores también ofrecen monitorización continua y capacidades de respuesta a incidentes que serían difíciles de mantener por una pequeña empresa. La seguridad de IT subcontratada puede, por tanto, reducir la necesidad de contratar especialistas dedicados en ciberseguridad.
Sin embargo, una vez que un proveedor gestiona su seguridad, usted depende de su personal, sus tiempos de respuesta y sus decisiones, y la calidad del servicio puede variar entre proveedores. También deberá revisar los contratos para ver qué cubre el proveedor. Por ejemplo, un proveedor que protege sus laptops puede no cubrir las cuentas en la nube que almacenan los datos de sus clientes.
A continuación, cómo se comparan la gestión interna de IT y la subcontratación:
|
Factor |
DIY (gestión interna) |
Subcontratado |
|
Experiencia |
Limitada a lo que sabe su personal |
Acceso a especialistas en seguridad, según el proveedor |
|
Flexibilidad |
Cambie herramientas o rutinas cuando lo decida |
Los cambios pueden requerir el acuerdo del proveedor o una actualización de contrato |
|
Esfuerzo administrativo |
Horas de personal cada semana |
Menos trabajo rutinario, pero hay que dedicar tiempo a gestionar al proveedor |
|
Control |
Control directo sobre configuraciones y accesos |
Control compartido, según lo que permita el contrato |
|
Disponibilidad |
Generalmente horario laboral |
Puede incluir monitorización 24/7, según el plan |
La subcontratación también exige coordinación interna. Su empresa necesita a alguien que revise el trabajo del proveedor, apruebe decisiones de seguridad importantes y coordine la respuesta si ocurre un incidente.
¿Cuánto cuesta la subcontratación de ciberseguridad en comparación con la gestión interna?
DIY la ciberseguridad gestionada internamente normalmente implica suscripciones de software y tiempo de personal, mientras que la subcontratación añade honorarios del proveedor pero puede reducir la carga interna. Qué opción resulta más económica depende del tamaño de su empresa, el número de dispositivos, los requisitos de seguridad y los servicios incluidos.
Los proveedores suelen cobrar una tarifa mensual por dispositivo o por usuario, pero dos empresas del mismo tamaño pueden recibir ofertas distintas. Un plan que cubre actualizaciones y antivirus suele costar menos que uno con monitorización 24/7 y respuesta a incidentes. Sucursales adicionales, personal remoto y servidores en sitio también aumentarán el costo, por lo que una lista de precios genérica no refleja el coste real de la ciberseguridad para una pequeña empresa.
DIY evita la tarifa del proveedor, pero las horas que el personal dedica a la seguridad también cuestan a la empresa, porque ese tiempo deja de emplearse en su trabajo habitual.
|
Concepto de coste |
DIY |
Subcontratado |
|
Gastos recurrentes |
Licencias de software de seguridad |
Tarifa mensual de un MSP o MSSP, a menudo por dispositivo o por usuario |
|
Implementación |
Tiempo del personal para instalar y configurar |
Cuota de incorporación, más tiempo del personal durante la transferencia |
|
Administración continua |
Horas del personal para actualizaciones, alertas y comprobaciones |
Horas del personal para revisar informes y gestionar al proveedor |
|
Respuesta a incidentes |
Ayuda de especialistas contratada cuando se necesita |
Incluido o facturado por separado, según el contrato |
Para comparar ambas opciones de forma justa, enumere primero lo que necesita proteger, como sus dispositivos, cuentas y datos. Anote qué tareas puede gestionar su personal y solicite cotizaciones para el resto. Luego sume un año de software, tiempo del personal y honorarios del proveedor para cada opción.
¿Cuándo debería una pequeña empresa subcontratar la ciberseguridad?
Un proveedor tiene sentido cuando su configuración requiere más habilidades u horas de las que su equipo puede ofrecer. Muchas empresas sin un especialista en IT optan por mantener su seguridad internamente.
¿Qué situaciones requieren experiencia externa?
Una empresa es más probable que necesite experiencia externa cuando su configuración de IT es compleja, cuando las normas del sector exigen controles de seguridad específicos o cuando un incidente grave, como ransomware o una violación de datos, necesita ayuda especializada para contenerse.
Un consultorio médico con expedientes de pacientes, o una tienda en línea que procesa pagos con tarjeta, puede tener que cumplir reglas sobre controles de seguridad, registro de eventos o pruebas. Durante un ataque, un especialista en respuesta a incidentes puede ayudar a contener el daño, preservar evidencias y determinar qué datos fueron accedidos o robados. Muchos equipos pequeños no disponen de esas habilidades, por lo que quizás no estén preparados para responder adecuadamente cuando ocurre un ataque.
¿Cómo decidir entre gestión interna y subcontratación?
Compare lo que su equipo puede cubrir con lo que su empresa necesita: las habilidades y horas que exige su configuración, las normas del sector y su presupuesto. Mantenga internamente lo que el personal pueda gestionar y solicite cotizaciones para el resto.
Pregúntese:
- ¿Puede alguien del personal configurar el software de seguridad, leer alertas y detectar cuando algo no va bien?
- ¿Tiene esa persona unas horas a la semana dedicadas a seguridad, protegidas de sus demás tareas?
- ¿Administra usted sus propios servidores, varios sitios o una gran plantilla remota?
- ¿Clientes, aseguradoras o reguladores esperan controles concretos o pruebas periódicas?
- ¿Le costaría menos un proveedor que el tiempo que su personal dedicaría a la seguridad?
Si su equipo tiene las habilidades y el tiempo para gestionar la seguridad diaria, la gestión interna puede ser suficiente. Si solo necesita ayuda con tareas puntuales, un enfoque híbrido puede aportar experiencia adicional sin un contrato de servicio completo. La subcontratación continua puede tener más sentido cuando los requisitos de seguridad superan de forma consistente las capacidades o la disponibilidad de su equipo.
Ejemplos para pequeñas empresas
Firma de contabilidad
Esta firma de cuatro personas trabaja con laptops, correo en la nube y una unidad compartida en línea, sin servidores que mantener. Un socio dedica una hora cada viernes a revisar el panel de control de seguridad y confirmar que la copia de seguridad de la semana se realizó. Con software de seguridad y autenticación multifactor en cada cuenta, la firma puede no necesitar ayuda externa en absoluto.
Despacho de arquitectura
Un despacho de 15 personas mantiene su propio servidor de archivos y varios arquitectos trabajan desde casa conectándose de forma remota. En este ejemplo, el encargado de la oficina realiza comprobaciones diarias, pero nadie ha verificado si los empleados se conectan al servidor de forma segura. Un especialista podría revisar la configuración de seguridad una vez al año para detectar brechas como esta, sin que el despacho contrate un servicio mensual.
Comerciante en línea
El comercio tiene 40 empleados, procesa pagos con tarjeta y utiliza varios sistemas en la nube. Su software de seguridad genera más alertas cada día de las que pueden revisar los dos miembros del equipo de IT, y su tienda debe estar en línea las 24 horas. Aquí, la ciberseguridad gestionada puede ser la opción más práctica, porque añade monitorización continua y respuesta a incidentes.
¿Pueden las pequeñas empresas combinar la gestión interna y la ciberseguridad subcontratada?
Las pequeñas empresas pueden combinar ambas en una configuración híbrida, donde el personal se ocupa de tareas rutinarias como actualizaciones, cuentas y copias de seguridad. Especialistas externos cubren lo que al equipo le falte en habilidades o tiempo, como la monitorización o la respuesta a incidentes.
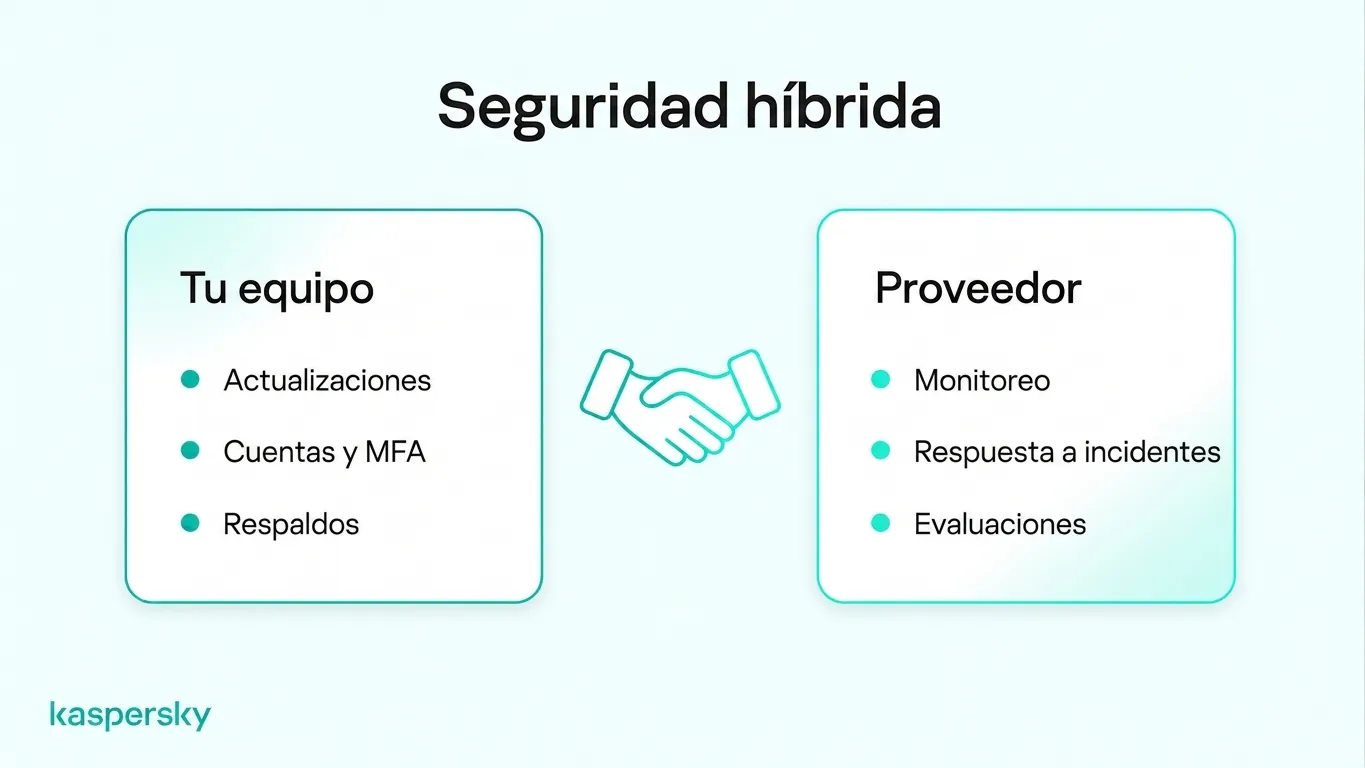
Acorde previamente quién hace qué antes de firmar un contrato. El contrato debe listar qué dispositivos y cuentas cubre el proveedor y qué tareas permanecen con su personal. También debe indicar quién contacta a quién cuando una alerta requiere escalamiento y los tiempos de respuesta acordados del proveedor.
Si ya paga a un MSP, use la misma división de tareas para revisar su contrato. Enumere lo que paga y marque los servicios que utiliza. Verifique qué tareas podría gestionar su personal y busque huecos, como los teléfonos del personal o nuevos dispositivos que el proveedor no cubre. También conviene preguntar cómo informa el proveedor sobre la gestión de la seguridad subcontratada, para poder ver qué hace cada mes.
Artículos relacionados:
- Cómo simplificar la seguridad de IT para empresas sin un equipo de IT
- Guía completa de ciberseguridad para pequeñas empresas
- Seguridad de correo electrónico para pequeñas empresas
- ¿Cuáles son las diferencias clave entre EDR y el antivirus?
Productos recomendados:
- Kaspersky Small Office Security
- Descargue la prueba gratuita de Kaspersky Small Office Security
- Descargue una prueba gratuita de 30 días de nuestro plan Premium
FAQs
¿Se puede empezar con la ciberseguridad gestionada internamente y luego pasar a servicios gestionados?
Sí. Muchos proveedores incorporan empresas que ya gestionan su propia seguridad. Una lista actualizada de dispositivos, cuentas y configuraciones de seguridad puede acelerar la transferencia, aunque algunos proveedores pueden preferir reemplazar sus herramientas existentes.
¿Cómo saber si un proveedor de seguridad gestionada está cumpliendo?
Compruebe sus informes frente a los niveles de servicio del contrato, como los tiempos de respuesta acordados. Los buenos informes muestran alertas gestionadas, actualizaciones aplicadas e incidentes investigados. Respuestas lentas, resúmenes vagos o dispositivos ausentes en sus registros pueden indicar fallas.
¿Qué responsabilidades de seguridad siguen siendo suyas después de subcontratar?
Su empresa sigue siendo responsable de proteger los datos de los clientes, gestionar los accesos de los empleados, capacitar al personal y cumplir los requisitos de seguridad aplicables. Externalizar tareas técnicas no elimina estas responsabilidades, aunque su proveedor también puede tener obligaciones legales y contractuales.
¿Necesita una pequeña empresa un centro de operaciones de seguridad?
Por lo general, no uno propio. Un SOC es un equipo que monitoriza y responde a alertas de seguridad las 24 horas. Pocas pequeñas empresas pueden mantener uno, por lo que aquellas que requieren cobertura 24/7 suelen contratarlo a través de un MSSP.