¿Es seguro que los empleados usen laptops personales para el trabajo?
Los empleados pueden trabajar con seguridad desde laptops personales, pero sólo cuando esos dispositivos cumplen los requisitos de seguridad adecuados y el acceso a los sistemas de la empresa está correctamente controlado.
Este enfoque se conoce comúnmente como BYOD. Permite que los empleados usen sus propias laptops para trabajar en lugar de depender de equipos proporcionados por la empresa. BYOD puede hacer el teletrabajo más accesible y flexible, especialmente para pequeñas empresas con recursos limitados. Sin embargo, los empleados deben seguir requisitos de seguridad claros cuando trabajan desde casa.
La diferencia principal es el control. Normalmente la empresa puede controlar muchos aspectos del hardware proporcionado por la compañía: instalar software de seguridad, forzar actualizaciones, gestionar accesos y aplicar configuraciones de seguridad uniformes en todos los equipos. Con BYOD parte de esa responsabilidad se comparte con el empleado. La empresa necesita estándares mínimos claros antes de permitir acceso al correo corporativo, archivos, servicios en la nube u otros sistemas.
BYOD puede ser una opción práctica cuando las laptops personales se mantienen actualizadas, están protegidas contra malware, usan autenticación robusta y se emplean conforme a los requisitos de seguridad de la empresa. Puede ser menos adecuada cuando los empleados manejan información altamente sensible o cuando un dispositivo personal no puede cumplir las normas de seguridad exigidas por la empresa.
- BYOD permite que los empleados trabajen en laptops personales, siempre que los dispositivos cumplan los requisitos de seguridad establecidos por la empresa.
- Mantenga las laptops personales actualizadas, use protección de endpoints confiable y active el cifrado del dispositivo y el bloqueo automático de pantalla.
- El mayor desafío de BYOD es que las empresas tienen menos visibilidad y control sobre dispositivos de propiedad personal que sobre laptops proporcionadas por la empresa.
- La autenticación multifactor, contraseñas únicas, cifrado y control de accesos pueden reducir el impacto de un dispositivo perdido o de una cuenta comprometida.
- La información de trabajo debe mantenerse en cuentas y almacenamiento corporativo aprobados en lugar de servicios personales.
- BYOD puede no ser apropiado cuando está involucrada información altamente sensible o cuando los dispositivos personales no alcanzan los estándares de seguridad de la empresa.
¿Cuáles son los mayores riesgos de ciberseguridad en BYOD?
El riesgo principal de BYOD no es sólo que una laptop sea de propiedad personal; el problema es que la empresa suele tener menos visibilidad sobre cómo se configuran y usan esos dispositivos.
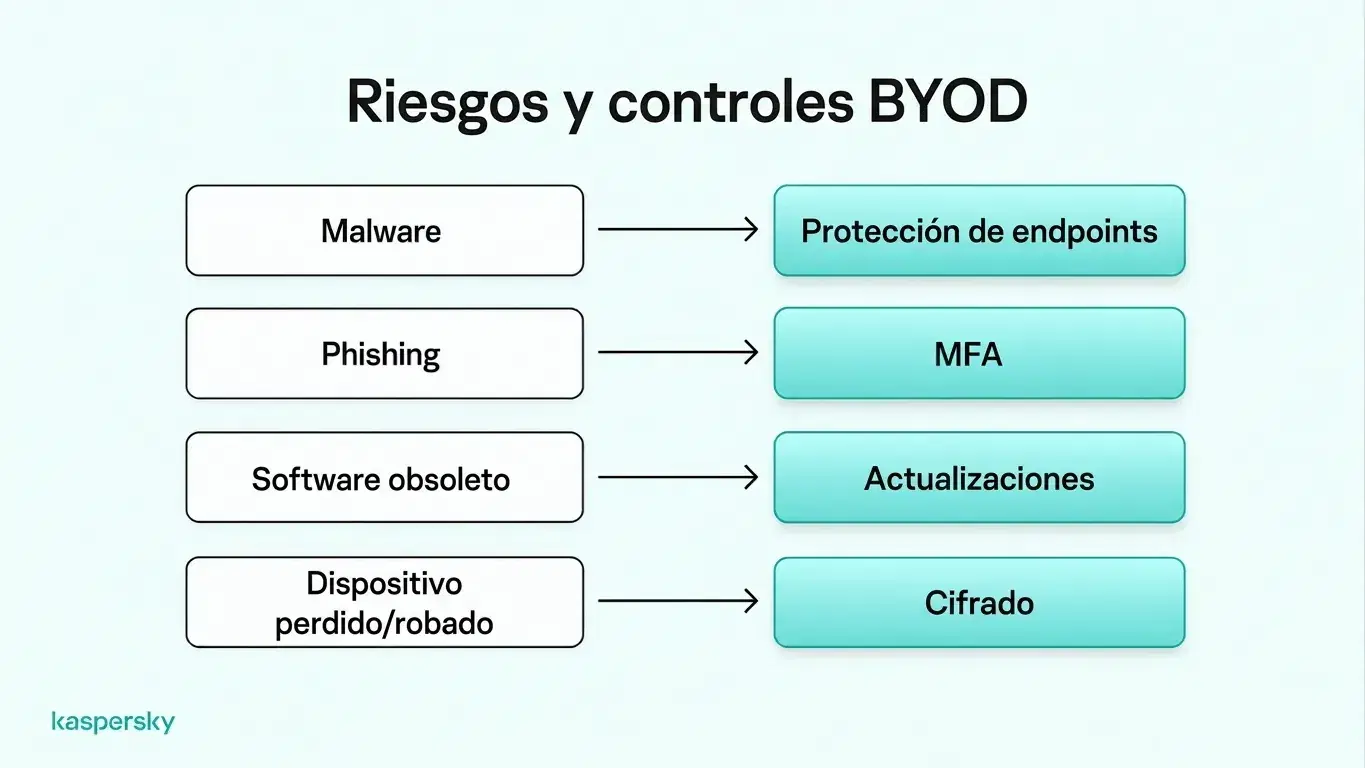
El malware y el ransomware pueden comprometer una laptop y dar a los atacantes acceso a archivos o cuentas corporativas. El phishing puede llevar a que empleados revelen credenciales o instalen software malicioso, mientras que sistemas operativos, navegadores y aplicaciones desactualizados pueden contener vulnerabilidades ya corregidas en versiones más recientes. A diferencia de los equipos administrados por la empresa, las laptops personales suelen depender de que los empleados instalen actualizaciones y mantengan las protecciones de seguridad de forma constante.
El uso compartido de laptops en el hogar genera otro riesgo: si familiares u otros usuarios tienen acceso al mismo equipo, pueden instalar software inseguro por error o exponer información de la empresa. Conexiones de red no seguras también aumentan el riesgo, sobre todo cuando el acceso remoto está mal protegido.
La información corporativa además puede volverse difícil de controlar cuando los empleados la guardan en cuentas personales en la nube, carpetas locales o aplicaciones no aprobadas. Esto complica que la empresa gestione accesos o sepa dónde se almacenan datos sensibles, y resulta especialmente problemático cuando un empleado deja la empresa y los archivos corporativos permanecen en su dispositivo personal.
Las laptops perdidas o robadas también pueden exponer información empresarial. El riesgo aumenta cuando no se ha activado el cifrado de disco completo, los bloqueos de pantalla ni una autenticación fuerte en el dispositivo.
Estos riesgos varían mucho entre empleados según sus dispositivos, software y hábitos de seguridad. Establecer requisitos consistentes de ciberseguridad ayuda a que las pequeñas empresas reduzcan esas diferencias y protejan la información corporativa de manera más efectiva.
¿Cómo mejorar la seguridad de BYOD para empleados remotos?
La seguridad en BYOD funciona mejor cuando se combinan varias protecciones básicas. Toda laptop personal aprobada debe cumplir un estándar mínimo de seguridad del dispositivo. Esto incluye protección de cuentas y la forma en que se maneja la información corporativa.
Mejorar la seguridad no tiene que significar infraestructura compleja. Mantener los dispositivos actualizados, usar protección de endpoints confiable, exigir autenticación robusta y asegurarse de que los datos de trabajo permanezcan en sistemas empresariales aprobados puede reducir muchos de los riesgos más comunes.
Proteger los dispositivos contra malware y accesos no autorizados
Las laptops personales que se usan para el trabajo deben ejecutar sistemas operativos con soporte y mantener navegadores y herramientas de seguridad al día. Los parches de seguridad son importantes porque corrigen debilidades conocidas que los atacantes podrían explotar.
También debe instalarse una protección de endpoints confiable para ayudar a detectar y bloquear malware, ransomware y otras amenazas. Esto es especialmente importante en dispositivos BYOD, ya que los empleados pueden también usarlos para navegación personal y descargar aplicaciones o archivos fuera del control de la empresa.
El cifrado de disco completo ayuda a proteger la información si una laptop se pierde o es robada. Los dispositivos también deberían usar bloqueo automático de pantalla y autenticación segura, como una contraseña fuerte o PIN, con autenticación biométrica cuando esté disponible.
Acceso remoto seguro a sistemas corporativos
El correo empresarial y otras cuentas críticas deben protegerse con autenticación multifactor (MFA). Esto añade una comprobación adicional más allá de la contraseña y ayuda a prevenir el secuestro de cuentas si se roban las credenciales de inicio de sesión.
Los empleados deben usar contraseñas fuertes y únicas para las cuentas corporativas, idealmente guardadas en un gestor de contraseñas. Las passkeys pueden ofrecer otra opción segura de inicio de sesión cuando están soportadas.
Los trabajadores remotos también deben usar Wi‑Fi seguro y conexiones encriptadas al acceder a sistemas de la empresa. Puede requerirse una VPN al conectarse a recursos privados de la compañía o si ésta proporciona una como parte de la configuración de acceso remoto. Sin embargo, una VPN debe considerarse una capa adicional de protección y no un reemplazo de la protección de endpoints, la MFA o las buenas prácticas de gestión de cuentas.
Mantenga separados los datos de trabajo y personales
La información de trabajo debe almacenarse en cuentas corporativas aprobadas y en almacenamiento en la nube gestionado por la empresa. Por ejemplo, los empleados deben guardar documentos de la compañía en una cuenta aprobada de Microsoft 365 o Google Workspace en lugar de en una nube personal. Esto ayuda a que la empresa controle el acceso a archivos sensibles.
Los miembros del hogar no deberían poder acceder a la información de la empresa en una laptop compartida. Cuentas de usuario separadas ayudan a reducir accesos accidentales. Perfiles de navegador distintos también facilitan mantener por separado los inicios de sesión personales y de trabajo.
Estas medidas mejoran la organización y reducen la mezcla casual entre actividad personal y laboral, pero no ofrecen aislamiento completo: si el dispositivo está comprometido, el malware aún puede afectar más de una cuenta o perfil.
¿Cómo pueden las pequeñas empresas gestionar la seguridad de BYOD?
Las pequeñas empresas pueden gestionar BYOD de forma más eficaz estableciendo reglas claras antes de que los empleados conecten laptops personales a los sistemas corporativos.
Una política de BYOD debe explicar qué dispositivos están permitidos, los estándares mínimos de seguridad que deben cumplir, qué aplicaciones y servicios deben usar los empleados y cuáles son sus responsabilidades. También debe cubrir el uso aceptable, cómo se debe almacenar la información corporativa y qué sucede si un dispositivo se pierde, se compromete o deja de usarse para trabajo.
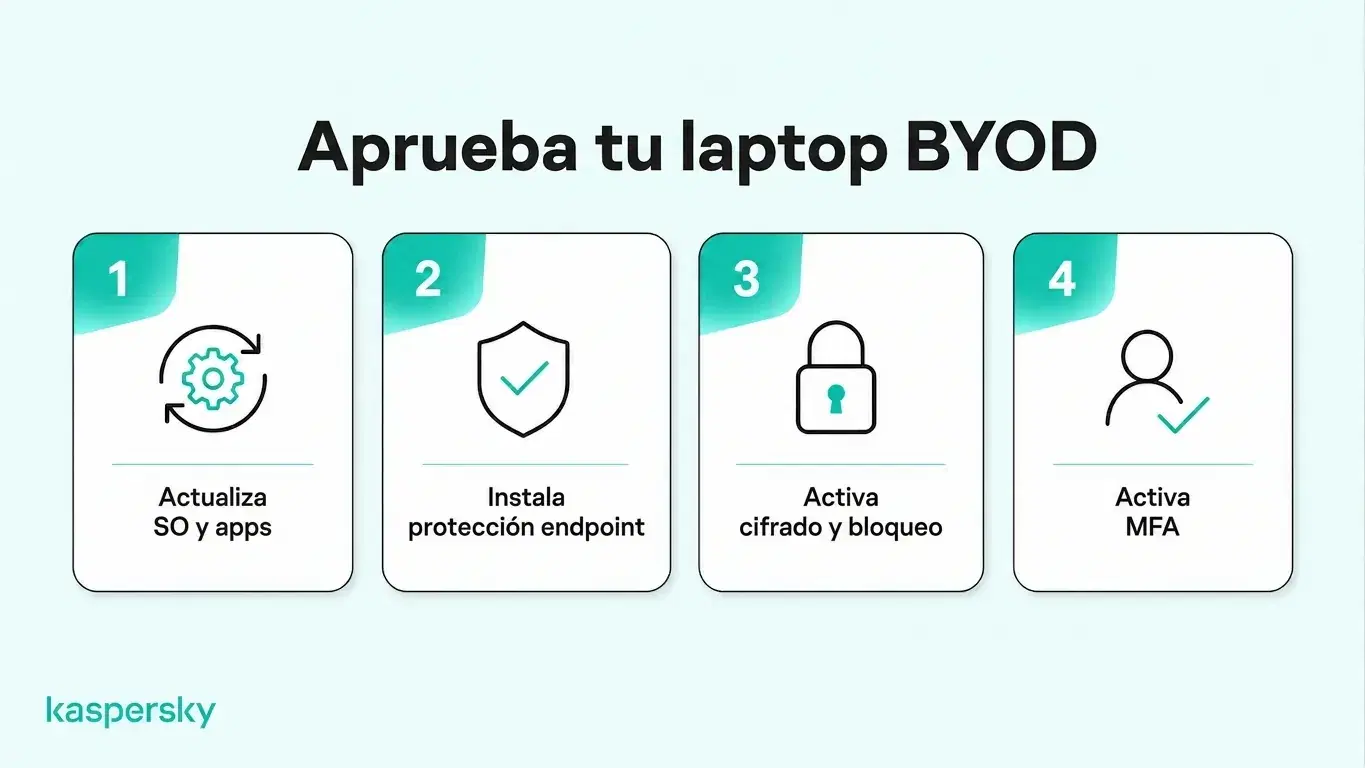
Antes de conceder acceso a sistemas corporativos, las pequeñas empresas deben verificar que las laptops personales cumplen los requisitos mínimos de seguridad. Por ejemplo, los empleados podrían completar una lista de verificación de aprobación de dispositivo confirmando que su sistema operativo tiene soporte, las actualizaciones de seguridad están instaladas, la protección de endpoints está activa y que el cifrado está habilitado. Revisiones periódicas ayudan a identificar dispositivos que dejan de cumplir estos requisitos.
El acceso debe seguir el principio de mínimo privilegio. Otorgue a los empleados sólo los sistemas e información necesarios para su puesto. Las autorizaciones deben revisarse cuando cambien las responsabilidades y retirarse con rapidez cuando alguien deje la empresa. El proceso de offboarding también debe contemplar cualquier archivo corporativo que pueda permanecer en una laptop personal.
Las herramientas de seguridad centralizadas pueden facilitar esta tarea al ayudar a la empresa a gestionar accesos y protección de dispositivos desde un único lugar. Cualquier monitoreo debe limitarse a lo necesario para la seguridad empresarial y evitar visibilidad innecesaria sobre la actividad o archivos personales del empleado.
Evaluado de forma independiente y premiado por los principales laboratorios del sector.
¿Qué debe hacer si la laptop personal de un empleado se ve comprometida?
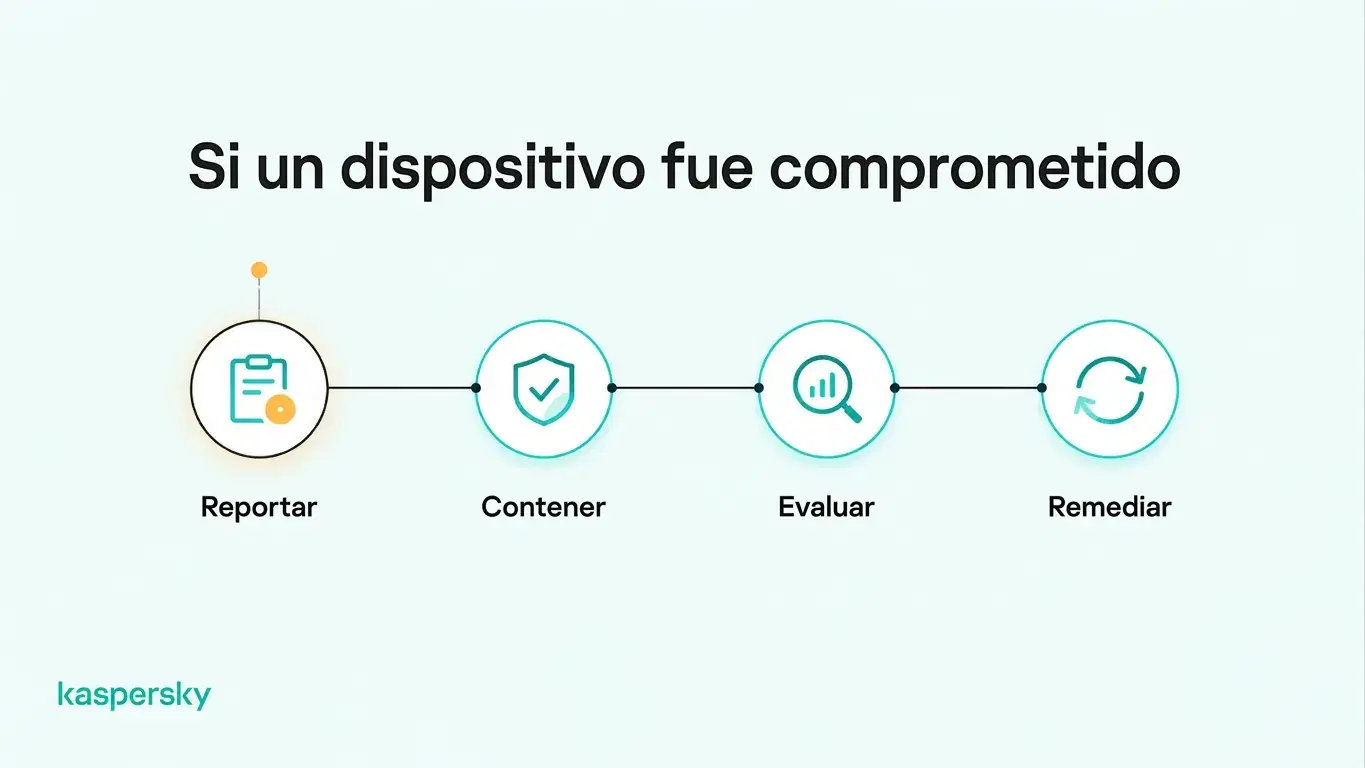
Los empleados deben reportar sospechas de malware, accesos no autorizados o una laptop perdida o robada lo antes posible. La notificación rápida da a la empresa más tiempo para limitar accesos y proteger las cuentas afectadas.
La prioridad inicial es la contención. Esto puede implicar bloquear temporalmente el dispositivo desde los sistemas de la empresa, cerrar sesiones activas, restablecer credenciales afectadas o aislar un dispositivo que pueda estar infectado con malware.
Una vez contenido el riesgo inmediato, la empresa debe evaluar si cuentas, archivos o sistemas corporativos fueron expuestos. Verifique:
- Si había archivos de la empresa almacenados en la laptop
- Qué cuentas corporativas tenían sesiones activas en el dispositivo
- Si se registraron inicios de sesión sospechosos
- Si el dispositivo tenía acceso a sistemas sensibles o servicios en la nube.
Si se sospecha de malware, el dispositivo debe limpiarse y revisarse antes de cambiar credenciales importantes desde él. Los cambios sensibles en cuentas deben hacerse desde un dispositivo conocido como seguro.
Una laptop personal comprometida sólo debe recuperar acceso a los sistemas de la empresa después de que el problema de seguridad se haya resuelto y el dispositivo vuelva a cumplir los requisitos de BYOD de la empresa. En caso de pérdida o robo, las cuentas y sesiones afectadas deben permanecer restringidas hasta que la empresa confirme que el acceso corporativo está asegurado.
Artículos relacionados:
- ¿Cuáles son los riesgos de vulnerabilidades en dispositivos endpoint en entornos BYOD?
- ¿Cuáles son las diferencias clave entre un antivirus personal y uno empresarial?
- ¿Cuáles son las prácticas esenciales de correo electrónico para pequeñas empresas?
- ¿Cómo puede ayudar a mi equipo una "Guía de ciberseguridad para pequeñas empresas"?
Productos recomendados:
FAQs
¿Los empleadores pueden monitorear las laptops personales de los empleados?
Sí, los empleadores pueden monitorear actividades relacionadas con el trabajo o configuraciones de seguridad en laptops personales, dependiendo de las leyes aplicables y las políticas de la empresa. El monitoreo debe ser transparente, limitado a necesidades legítimas de negocio y respetar la privacidad del empleado.
¿Puede una empresa borrar remotamente la laptop personal de un empleado?
Sí, algunas herramientas de gestión de dispositivos permiten que las empresas borren totalmente una laptop, incluidos archivos personales. Otras herramientas pueden eliminar selectivamente datos empresariales. Los empleados deben comprender estas capacidades antes de aceptar la gestión del dispositivo.
¿Quién paga el software de seguridad en las laptops personales usadas para trabajar?
Los empleadores suelen pagar el software de seguridad exigido en laptops personales destinadas al trabajo para garantizar protección consistente. Sin embargo, quién asume el costo depende de las políticas de la empresa, los acuerdos laborales y las leyes aplicables.
¿Deberían las pequeñas empresas proporcionar laptops o permitir que los empleados usen las suyas?
Los equipos propiedad de la empresa suelen ser preferibles cuando se necesita mayor control de seguridad o se maneja información sensible. BYOD puede ofrecer flexibilidad y reducir costos de equipo, siempre que los dispositivos personales cumplan los requisitos de seguridad de la empresa.