¿Qué es una simulación de phishing?
Una simulación de phishing es un ejercicio de seguridad controlado que recrea ataques de phishing realistas sin exponer a los empleados ni a los sistemas de la empresa a una amenaza auténtica. Los empleados reciben mensajes de phishing simulados diseñados para evaluar si reconocen señales sospechosas y responden correctamente al mensaje.
El objetivo no es atrapar a los empleados cometiendo errores. Las simulaciones ayudan a las empresas a comprender cómo reaccionan las personas ante intentos de phishing realistas e identificar conductas que podrían aumentar el riesgo de seguridad.
- Las simulaciones de phishing recrean ataques realistas en un entorno seguro y controlado.
- Se pone a prueba si los empleados reconocen, evitan y reportan mensajes sospechosos.
- Las simulaciones miden el comportamiento, mientras que la formación enseña qué señales buscar y cómo reaccionar.
- Los resultados pueden revelar dónde se necesita formación adicional en concientización en seguridad.
- Una buena simulación debe favorecer el aprendizaje en lugar de castigar a los empleados por errores.
- Simulaciones regulares ayudan a las empresas a comprobar si la concientización mejora con el tiempo.
¿Cuál es un ejemplo de simulación de phishing?
Una empresa podría enviar a sus empleados un correo simulado de restablecimiento de contraseña de Microsoft 365 o una factura inesperada que contiene un enlace de prueba.
Si un empleado hace clic en el enlace, introduce información en la página simulada o reporta el mensaje, el sistema registra esa respuesta. Una simulación bien diseñada registra las acciones de los empleados sin robar credenciales reales ni exponer a empleados o sistemas empresariales a una ciberamenaza verdadera.
Simulación de phishing vs. formación contra el phishing
La formación contra el phishing enseña a los empleados cómo reconocer y responder al phishing. Las simulaciones de phishing prueban qué tan bien aplican ese conocimiento en situaciones realistas.
La formación proporciona el conocimiento y las habilidades para identificar y reaccionar ante amenazas. Una simulación pone a prueba esas habilidades en un escenario realista y controlado.
Ambas se complementan. Las simulaciones son parte de un programa más amplio de concientización en seguridad y pueden mostrar dónde los empleados necesitan guía o práctica adicional.
Evaluado de forma independiente y galardonado por los principales laboratorios del sector.
¿Por qué son importantes las simulaciones de phishing para las empresas?
El phishing sigue siendo, en parte, un reto humano incluso cuando las empresas emplean controles técnicos fuertes. Los filtros de correo, protección contra malware y otras defensas pueden bloquear muchas amenazas, pero los empleados aún pueden recibir mensajes de phishing convincentes que llegan a su bandeja de entrada.
Las simulaciones de phishing ofrecen a las empresas una forma segura de probar cómo responden los empleados antes de que ocurra un ataque real. Muestran cómo se comportan las personas ante un mensaje realista.
Esto puede revelar debilidades de comportamiento que la formación convencional puede no exponer, como hacer clic en enlaces sospechosos o no reportar mensajes dudosos. Las simulaciones efectivas brindan una imagen más clara de la respuesta de los empleados frente a amenazas realistas.
¿Cómo funcionan las simulaciones de phishing?
Una simulación de phishing suele seguir un proceso simple: planificar → simular → monitorizar → analizar → mejorar.
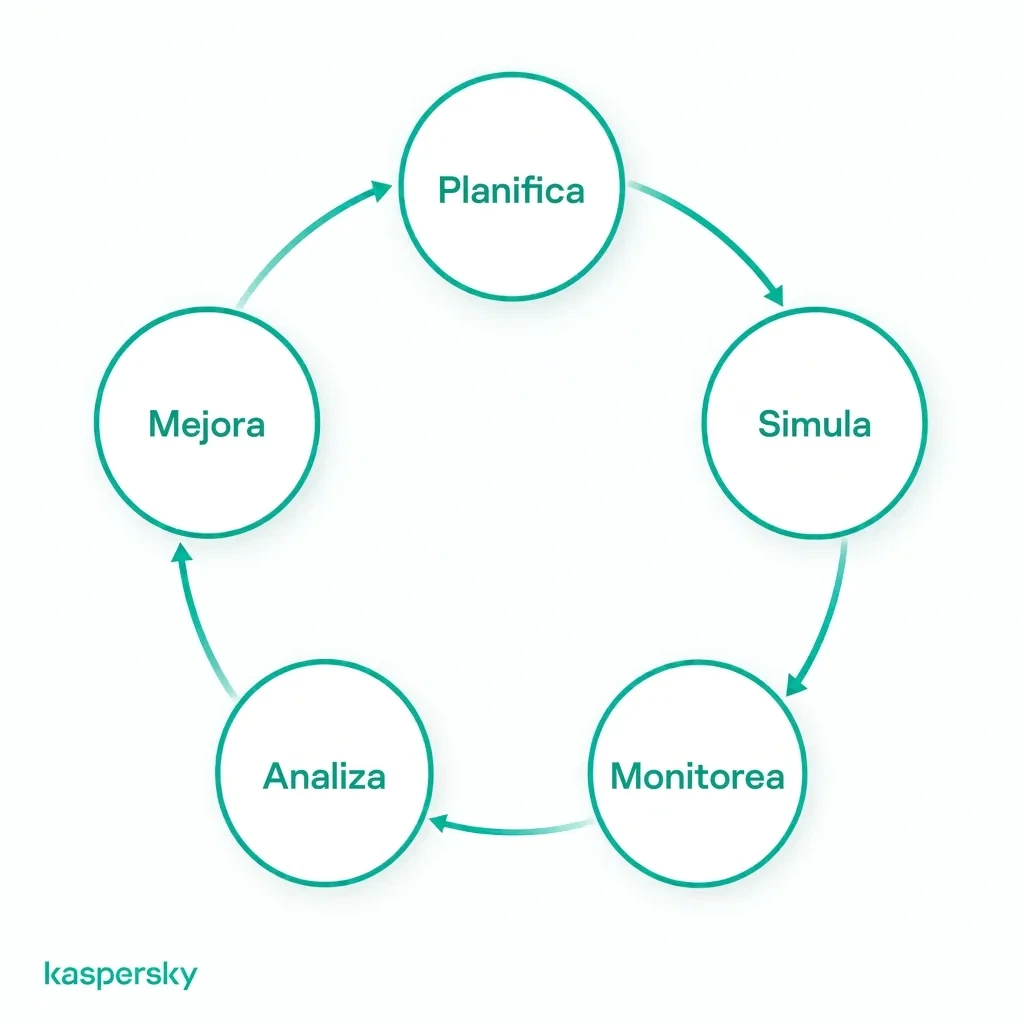
La empresa define el objetivo del ejercicio y crea un escenario de phishing realista. El mensaje simulado se entrega de forma controlada sin exponer los sistemas a malware real o al robo de credenciales.
La simulación registra acciones de los empleados, por ejemplo:
- Hacer clic en un enlace.
- Introducir información en una página de captura de credenciales (simulada).
- Abrir un archivo adjunto.
- Reportar el mensaje como sospechoso.
Después, se analizan los resultados para evaluar cómo respondieron los empleados e identificar conductas o áreas que necesitan mejora.
¿Qué pasa cuando un empleado falla una simulación de phishing?
Fallar una simulación de phishing debe derivar en retroalimentación constructiva. No se trata de castigar.
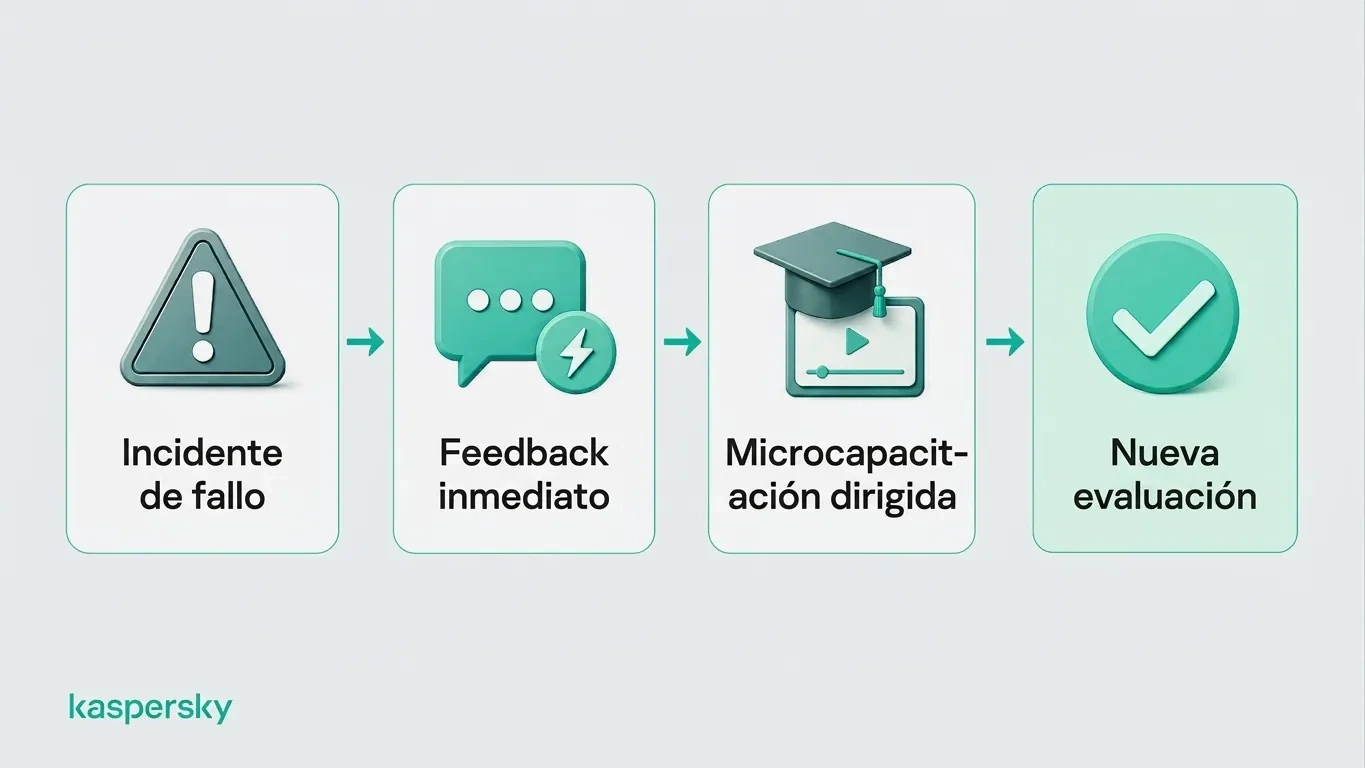
Se debe mostrar al empleado las señales de advertencia que pasó por alto mientras el escenario aún está reciente, como una dirección de remitente inusual, un tono de urgencia o una página de inicio de sesión sospechosa. Luego, la formación dirigida puede reforzar la respuesta correcta.
Las empresas también pueden volver a evaluar a los empleados más adelante para ver si el comportamiento mejora. La meta es generar confianza y mejores hábitos, no avergonzar a las personas ni etiquetarlas como un problema de seguridad.
¿Qué tipos de simulaciones de phishing pueden usar las empresas?
Las empresas pueden emplear varios tipos de simulaciones de phishing para comprobar cómo reaccionan los empleados en diferentes canales. Variar el formato es importante porque el objetivo es enseñar a reconocer señales subyacentes, no memorizar una plantilla de correo de prueba.
AI puede hacer que escenarios de spear phishing e impersonación sean más convincentes al generar mensajes personalizados de tono natural e identidades falsas realistas. Estos escenarios pueden evaluar si los empleados verifican solicitudes inusuales en lugar de fiarse solo de la apariencia.
|
Tipo de simulación |
Ejemplo |
Conducta evaluada |
|
Phishing por correo electrónico |
Restablecimiento de contraseña falso de Microsoft 365, documento compartido o factura |
Si los empleados inspeccionan los enlaces, los datos del remitente y las solicitudes inesperadas antes de hacer clic |
|
Spear phishing / BEC |
Mensaje personalizado que parece provenir de un ejecutivo, proveedor o colega solicitando pago o información sensible |
Si los empleados verifican solicitudes inusuales y siguen los procedimientos de aprobación |
|
Actualización de entrega falsa o alerta de cuenta enviada por SMS |
Si los empleados evitan enlaces móviles sospechosos y verifican mensajes inesperados |
|
|
Llamada telefónica simulada que solicita datos de acceso, aprobación de pago o información de cuenta |
Si los empleados desafían a quienes llaman inesperados y evitan compartir información sensible |
|
|
QR code en una factura, póster o correo falso que conduce a una página de inicio de sesión simulada |
Si los empleados tratan los códigos QR con la misma precaución que los enlaces ordinarios |
¿Cómo pueden las empresas ejecutar simulaciones de phishing efectivas?
Las simulaciones de phishing efectivas deben reflejar los mensajes y riesgos que los empleados probablemente encuentren en su trabajo cotidiano. Un equipo financiero puede necesitar escenarios realistas de facturas o pagos. Otros empleados pueden estar más expuestos a restablecimientos de contraseña falsos o mensajes de entrega.
Cada simulación debe tener un objetivo claro: mejorar el reconocimiento de phishing, aumentar las tasas de reporte o probar la respuesta ante una técnica de ataque concreta. Los escenarios también deben variar con el tiempo para que los empleados aprendan señales transferibles en vez de memorizar plantillas conocidas de prueba.
Las empresas pueden introducir gradualmente simulaciones más difíciles o personalizadas manteniéndolas creíbles y relevantes para el trabajo diario.
¿Con qué frecuencia deben realizarse las simulaciones de phishing?
No existe un calendario único que funcione para todas las empresas. La frecuencia debe depender de las necesidades organizacionales y de la madurez del programa de concientización en seguridad.
Las simulaciones regulares suelen ser más útiles que una única prueba anual porque permiten reforzar buenos hábitos y medir el progreso a lo largo del tiempo. Los equipos con resultados más débiles también pueden beneficiarse de pruebas más focalizadas y de formación de seguimiento.
¿Cómo pueden las empresas medir el éxito de las simulaciones de phishing?
Los resultados de las simulaciones de phishing deben medirse a lo largo de varias campañas en lugar de juzgarse por una sola prueba.
Métricas útiles incluyen:
- Tasa de clics: cuántos empleados hicieron clic en un enlace de phishing simulado.
- Tasa de envío de credenciales: cuántos introdujeron información en una página simulada.
- Tasa de reporte: cuántos reportaron correctamente el mensaje.
- Tiempo hasta el reporte: qué tan rápido se reportaron los mensajes sospechosos.
- Tasa de fallos repetidos: con qué frecuencia los mismos empleados cometen errores similares en varias simulaciones.
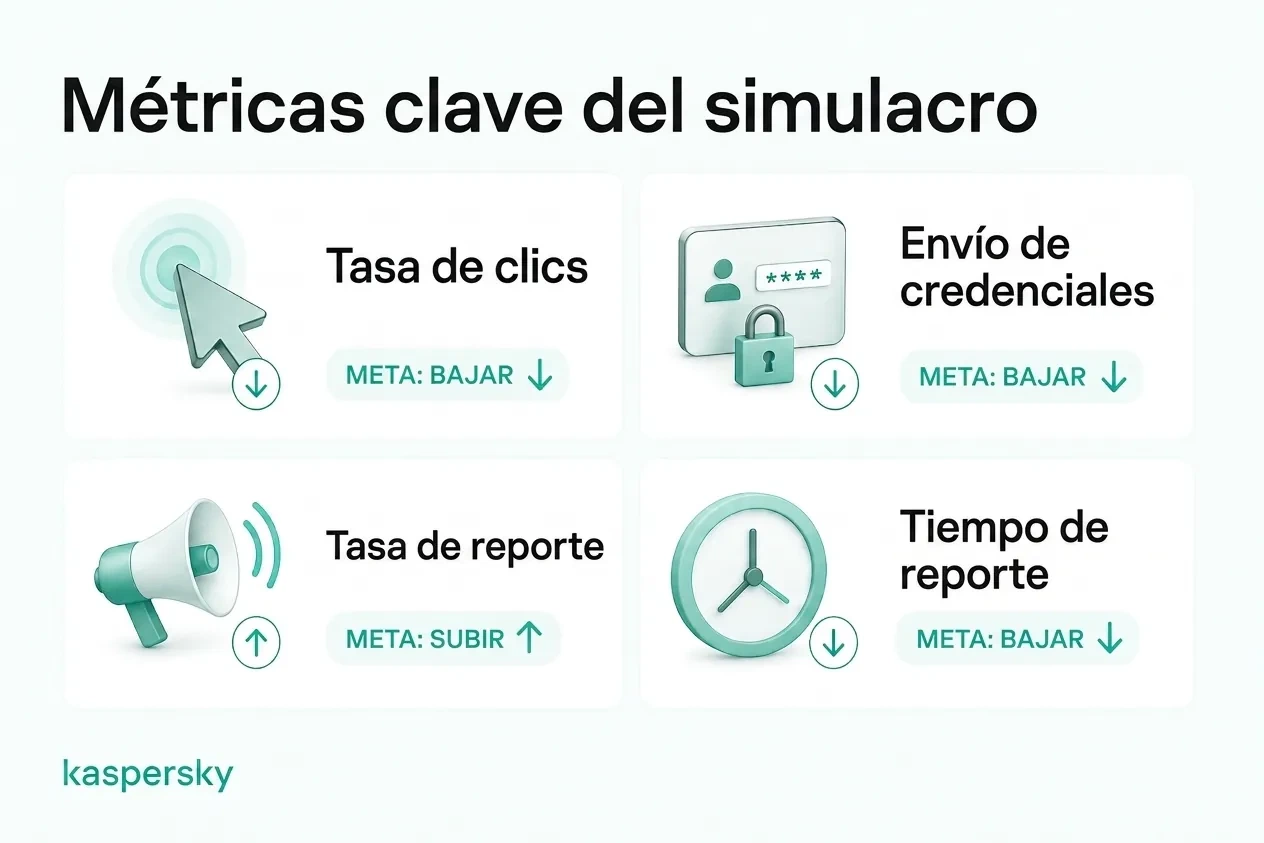
La tasa de clics puede ser útil, pero no debe ser la única medida de éxito. Un aumento en la tasa de reporte y una disminución de fallos repetidos pueden ofrecer una imagen más clara de si el comportamiento de los empleados está mejorando.
¿Cómo integrar las simulaciones de phishing en la formación de concientización en seguridad?
Las simulaciones de phishing son más efectivas cuando forman parte de un programa continuo de concientización en seguridad. Las empresas pueden aplicar un ciclo de formación, simulación, retroalimentación, medición y reentrenamiento dirigido para desarrollar continuamente las habilidades de los empleados.
Los resultados de las simulaciones pueden revelar brechas de conocimiento específicas y ayudar a ofrecer formación de seguimiento más relevante en lugar de dar el mismo material a todos. A medida que el programa crece, la automatización puede simplificar la programación de campañas, la asignación de formación, los recordatorios y el seguimiento del progreso.
Artículos relacionados:
- ¿Cuáles son algunos consejos efectivos para prevenir el phishing?
- ¿Cuáles son las principales diferencias entre spear phishing y phishing?
- ¿Cómo puede protegerse de estafas de phishing AI?
- ¿Qué es un ataque de whaling y cómo funciona?
Productos recomendados:
- Kaspersky Small Office Security
- Kaspersky Endpoint Security Solutions for SMBs
- Kaspersky Enterprise Cybersecurity Solutions
- Kaspersky Premium Antivirus - descargar versión de prueba gratuita por 30 días
FAQs
¿Son legales las simulaciones de phishing?
En general, sí, pero las empresas deben asegurarse de que las simulaciones cumplan con las normas laborales, de privacidad y de protección de datos aplicables. En el UK, la monitorización de empleados debe ser legal, justa y transparente, por lo que las organizaciones deben considerar cómo se recopilan y usan los datos de la simulación.
¿Debería informar a los empleados sobre las simulaciones de phishing?
Los empleados deben saber que la monitorización de seguridad y las pruebas de concientización forman parte del programa de seguridad de la organización, pero no es necesario avisar por adelantado sobre cada simulación individual. Esto preserva el realismo sin dejar de apoyar la transparencia.
¿Cuál es una buena tasa de clics en una simulación de phishing?
No hay una “tasa” universalmente buena. La medida más útil es si las tasas de clics y de envío de credenciales disminuyen con el tiempo mientras aumentan las tasas de reporte.
¿Qué debe buscarse en una herramienta de simulación de phishing?
Busque plantillas realistas, captura de datos segura, métricas de reporte, formación automatizada, programación de campañas, personalización y seguimiento de progreso sencillo. Una buena herramienta debe favorecer el aprendizaje continuo en lugar de pruebas puntuales.