¿Cómo obtienen los estafadores su información personal?
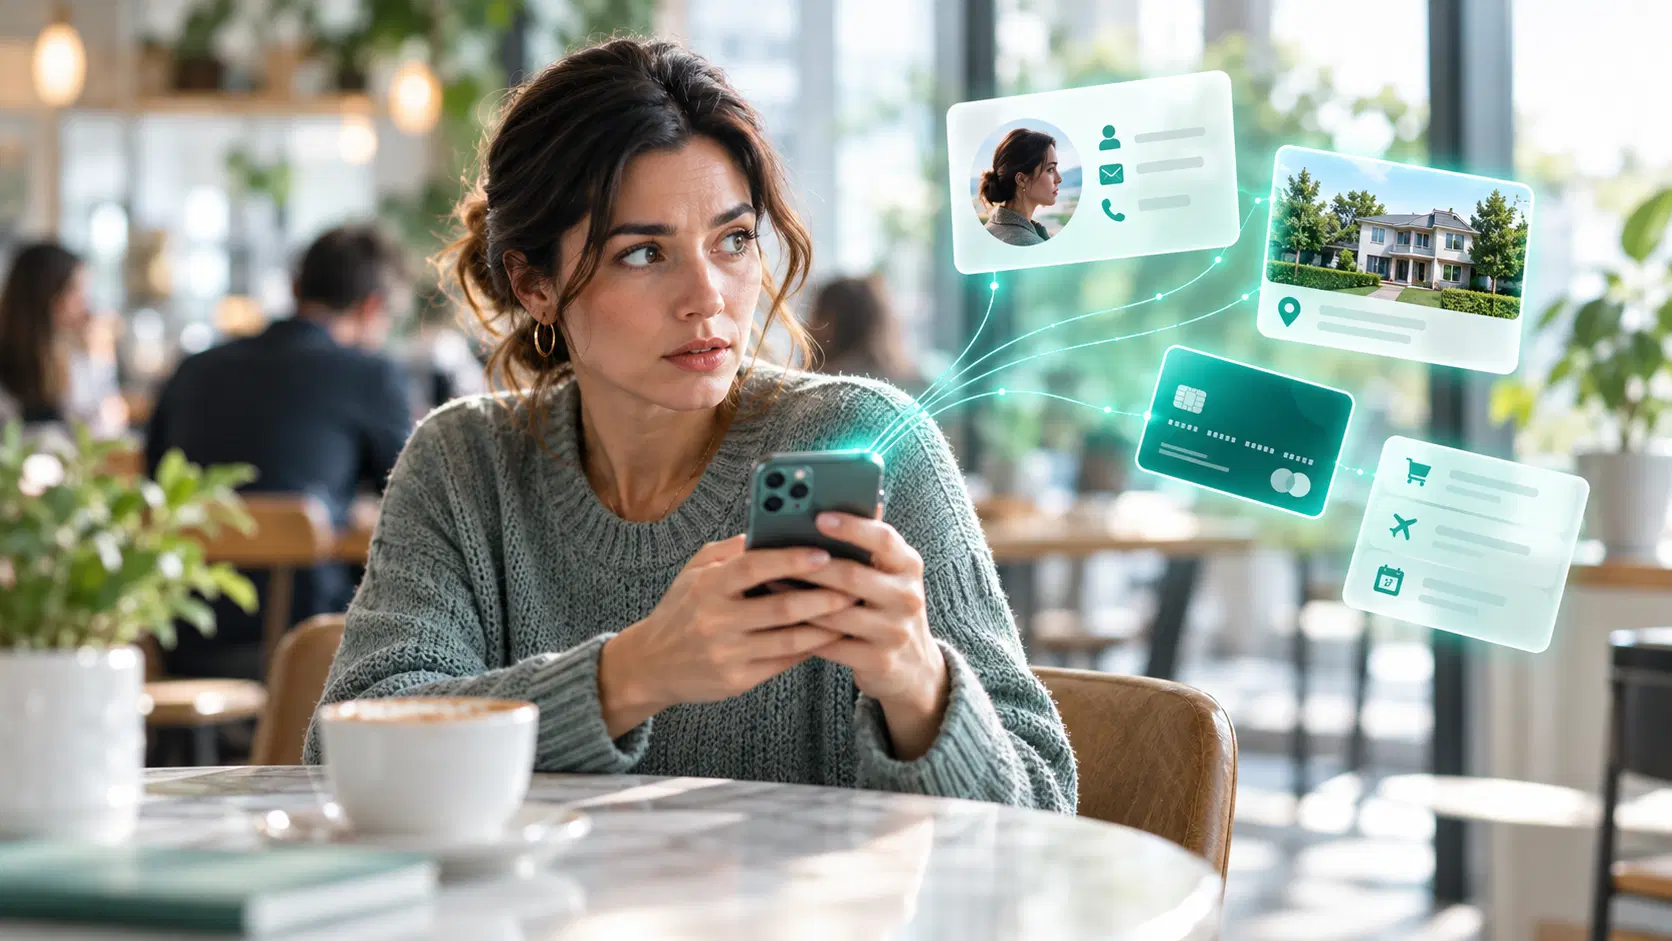
Los estafadores pueden conseguir información personal de muchas maneras. A veces engañan a las personas para que la revelen mediante mensajes de phishing, sitios web falsos, llamadas fraudulentas, cuestionarios, encuestas u otras formas de ingeniería social. La información también puede ser robada directamente de un dispositivo mediante malware, expuesta en una brecha de datos, recopilada en fuentes públicas o adquirida por medios físicos como la clonación de tarjeta o el robo de correo.
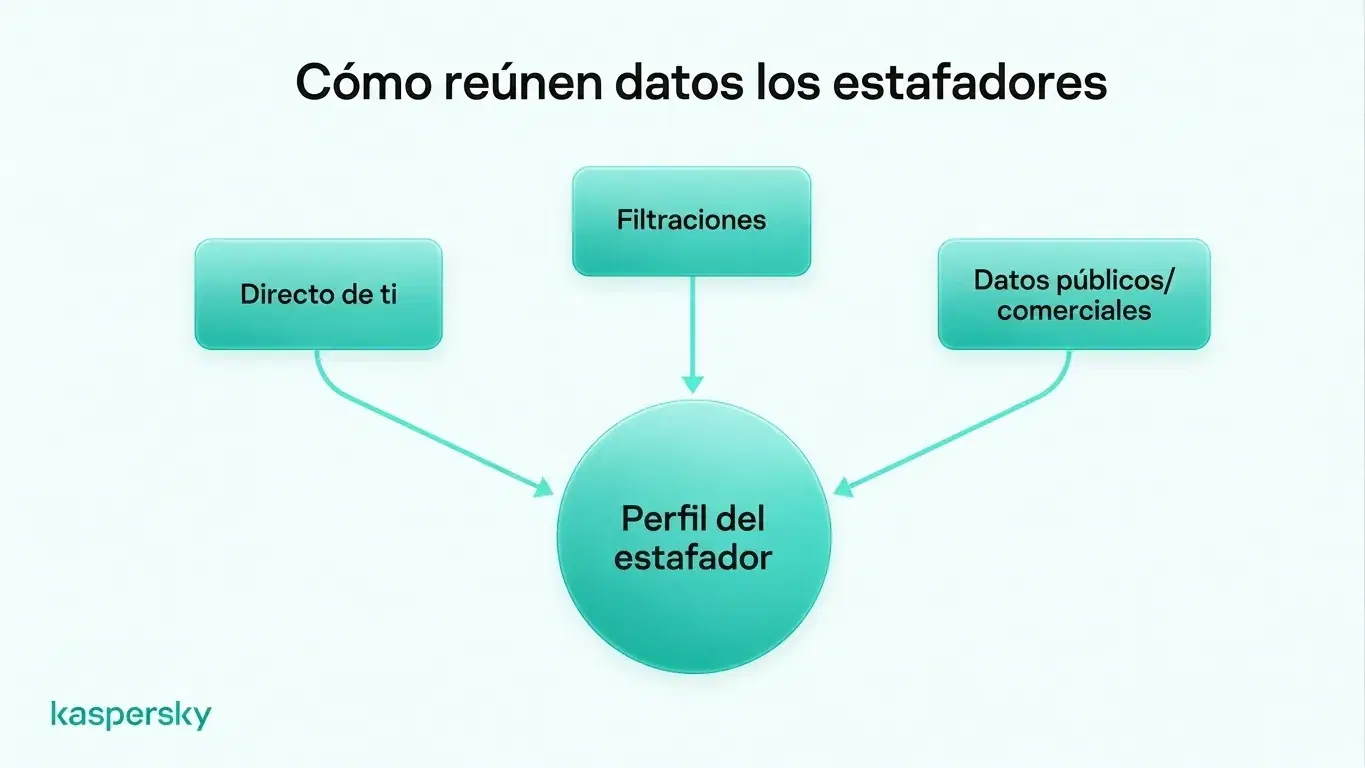
Los estafadores suelen recopilar información de varias fuentes en lugar de depender de un solo ataque. Al conectar esos datos, pueden conocer más sobre una persona y hacer que sus estafas sean más creíbles.
- Los estafadores suelen obtener información de tres formas principales: directamente de la víctima, mediante datos filtrados o expuestos en brechas, y a partir de fuentes públicas o comerciales.
- Diferentes fragmentos de información pueden combinarse para crear un perfil mucho más detallado, por eso un estafador puede conocer datos personales genuinos.
- Una investigación de Kaspersky de 2025 encontró que el 88.5% de los ataques de phishing analizados buscaban robar credenciales de cuentas.
- Que una llamada o mensaje conozca un nombre, dirección, banco, empleador u otro dato real no demuestra que la persona que lo contacta sea legítima.
- El software de seguridad, las descargas confiables, las actualizaciones y compartir menos información personal en línea pueden reducir la cantidad de datos que los estafadores logran obtener.
- Contraseñas únicas y la autenticación de dos factores pueden hacer que credenciales filtradas sean mucho menos útiles si se expone información personal.
Phishing e ingeniería social
El phishing y otras formas de ingeniería social se basan en la manipulación más que en el hacking. Los estafadores pueden enviar correos o hacer llamadas que parecen provenir de un banco, una empresa de envíos, un servicio gubernamental, el empleador u otra organización de confianza.
Estos fraudes pueden adoptar varias formas. Smishing usa mensajes de texto. Vishing usa llamadas de voz. Sitios web falsos, tiendas en línea apócrifas, cuestionarios, encuestas, concursos y sorteos también pueden diseñarse para recopilar información personal.
El objetivo suele ser persuadir a la víctima para que revele datos como nombres de usuario, contraseñas, información de pago o identificadores personales. La estafa puede inducir a alguien a hacer clic en un enlace malicioso o a dar acceso remoto a un dispositivo.
Infostealers y otro malware
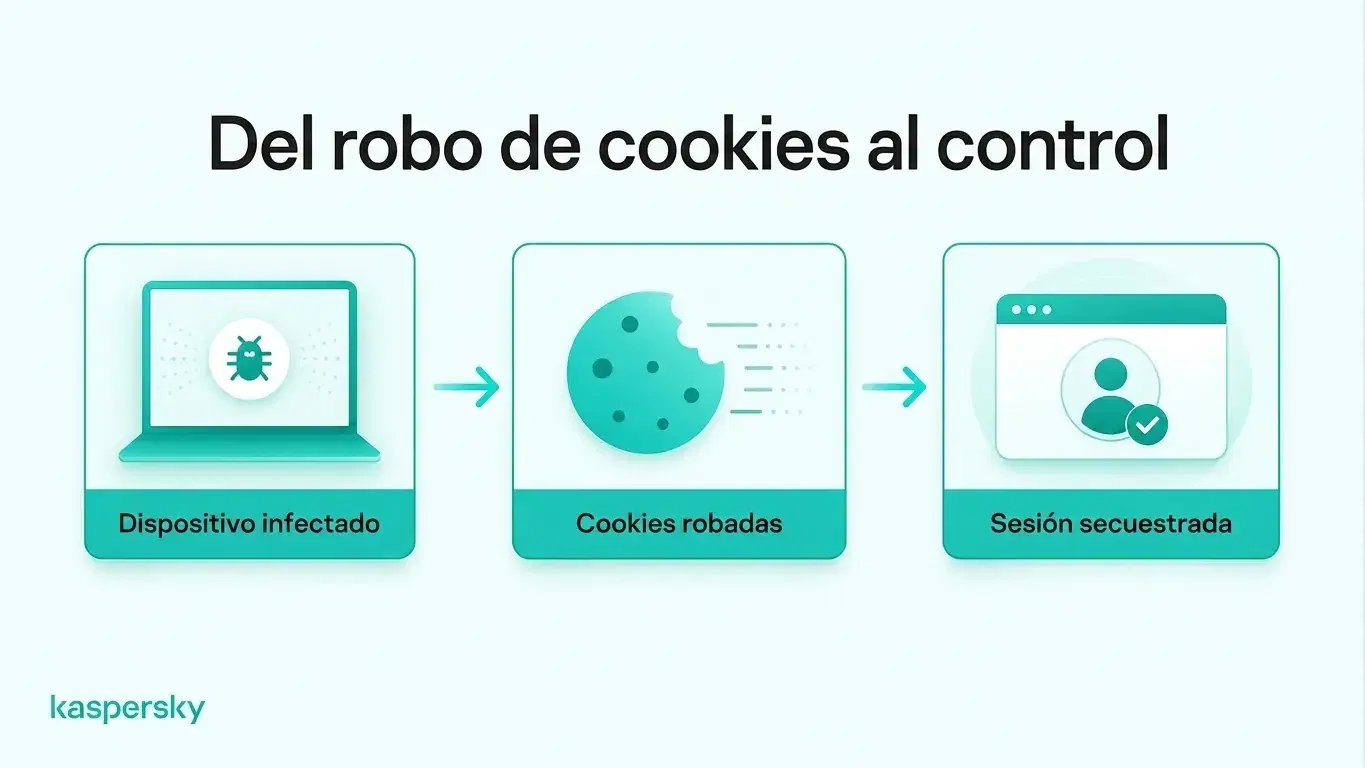
El malware puede recopilar información personal directamente de un dispositivo infectado. Los infostealers son un tipo de malware diseñado específicamente para encontrar y robar datos como contraseñas guardadas, cookies del navegador, datos de pago, archivos y otra información sensible.
El malware puede infectar dispositivos mediante descargas maliciosas, archivos adjuntos de phishing, sitios comprometidos o aplicaciones falsas que se disfrazan de software legítimo.
Las cookies del navegador también pueden ser valiosas. Las cookies de sesión robadas pueden permitir a los atacantes secuestrar una sesión activa sin necesitar la contraseña. Por eso el malware en un dispositivo de confianza puede exponer más que solo archivos locales.
Brechas de datos
La información personal también puede exponerse a través de una empresa o servicio en línea aun cuando el individuo no haya hecho nada incorrecto.
Una brecha de datos puede revelar direcciones de correo, teléfonos, nombres, contraseñas, datos de pago, fechas de nacimiento u otros datos de cuentas. Las credenciales robadas pueden luego reutilizarse en estafas posteriores o venderse a otros delincuentes en la dark web.
Los datos filtrados pueden seguir siendo útiles durante mucho tiempo. Incluso si una contraseña antigua ya no es válida, otros detalles como un correo electrónico, teléfono, dirección o fecha de nacimiento aún pueden combinarse con información más reciente de otra fuente para distintos tipos de fraude de identidad.
Fuentes públicas y corredores de datos
No toda la información que usan los estafadores ha sido robada. Parte ya puede ser pública o comercialmente accesible.
Los perfiles en redes sociales pueden revelar nombres, lugares de trabajo, familiares, ubicaciones, cumpleaños, intereses, planes de viaje y otros datos personales. Registros públicos, sitios de búsqueda de personas, directorios y corredores de datos pueden aportar información adicional como contactos, direcciones y datos demográficos.
Métodos físicos
Los estafadores también pueden recopilar información fuera de línea. El shoulder surfing consiste en observar a alguien introducir un PIN u otra información sensible en un lugar público.
Los dispositivos de clonación de tarjeta pueden capturar los datos de una tarjeta de pago, mientras que el correo robado puede contener extractos bancarios, información de cuentas o documentos de identidad. Los papeles desechados también pueden exponer datos personales valiosos si no se destruyen de forma segura.
¿Qué pueden hacer los estafadores con su información personal?
Lo que los estafadores pueden hacer con la información personal depende de los datos que obtengan. Incluso una dirección de correo o un número de teléfono puede usarse para phishing o estafas dirigidas, mientras que información adicional puede permitir suplantaciones más convincentes, toma de control de cuentas o robo de identidad.
Por ejemplo, un estafador podría combinar un correo expuesto en una brecha de datos con el nombre del empleador hallado en redes sociales. Luego podría enviar un mensaje de phishing que parezca provenir del departamento de IT de la empresa, haciendo que la solicitud parezca más creíble.
Conocer datos personales genuinos no hace que una llamada o mensaje sea de confianza.
Los estafadores pueden usar distintos tipos de información personal para diferentes fines:
|
Información expuesta |
Qué pueden hacer los estafadores con ello |
|
Direcciones de correo y números telefónicos |
Enviar mensajes de phishing dirigidos, llamadas de estafa o notificaciones fraudulentas de cuentas. |
|
Nombres de usuario y contraseñas |
Intentar acceder a cuentas o probar credenciales reutilizadas en otros servicios. |
|
Datos de tarjeta o bancarios |
Intentar transacciones no autorizadas o fraudes financieros, según la información obtenida. |
|
Nombres, direcciones y datos de redes sociales |
Suplantar contactos de confianza o hacer que las estafas parezcan más convincentes. |
|
Documentos de identidad y datos sensibles |
Intentar robo de identidad, solicitudes fraudulentas o suplantación de cuentas. |
|
Cookies del navegador y sesiones activas |
Potencialmente secuestrar cuentas con la sesión iniciada sin volver a ingresar la contraseña. |
¿Qué debe hacer si un estafador tiene su información personal?
El primer paso es identificar qué información personal pudo haberse expuesto. La respuesta adecuada depende del tipo de datos implicados, si una cuenta fue accedida y si un dispositivo está comprometido.
|
Información expuesta |
Riesgo principal |
Qué hacer |
|
Contraseñas o credenciales de cuenta |
Toma de cuentas y acceso no autorizado |
Cambie las contraseñas afectadas, incluso en otras cuentas donde se hayan reutilizado. Active la autenticación de dos factores (2FA), revise la actividad de la cuenta y cierre sesiones desconocidas. |
|
Datos de tarjeta o bancarios |
Pagos no autorizados y fraude financiero |
Contacte a su banco o emisor de tarjeta de inmediato. Pregunte si la tarjeta o la cuenta deben bloquearse o reemplazarse y revise transacciones recientes. |
|
Documentos de identidad o datos sensibles |
Robo de identidad y suplantación |
Contacte a la autoridad emisora o servicio correspondiente para recibir orientación. Esté atento a cuentas o solicitudes desconocidas hechas a su nombre y reporte cualquier sospecha de robo de identidad. |
|
Dirección de correo o número telefónico |
Phishing, llamadas de estafa y suplantaciones dirigidas |
Sea cauteloso con mensajes y llamadas inesperadas, especialmente si contienen datos personales genuinos. Evite enlaces sospechosos y verifique las solicitudes por canales oficiales. |
|
Cookies del navegador, sesiones activas o datos relacionados con malware |
Secuestro de sesión y robo adicional de credenciales |
Revise y limpie el dispositivo afectado con software de seguridad confiable. Luego cambie contraseñas importantes desde un dispositivo limpio, revoque sesiones activas cuando sea posible y revise la actividad de las cuentas. |
Siga monitoreando cuentas importantes por inicios de sesión sospechosos, intentos de restablecer contraseña y transacciones no autorizadas. Reporte cualquier uso indebido confirmado al proveedor u organización correspondiente.
¿Cómo puede proteger su información personal frente a los estafadores?
Proteger la información personal comienza por dificultar que los estafadores recopilen datos útiles. Tenga precaución con mensajes o llamadas inesperadas, sobre todo cuando crean sensación de urgencia o solicitan acceso a cuentas. Incluso si una solicitud parece venir de una organización de confianza, verifíquela por un canal oficial antes de compartir información o conceder acceso.
Las cuentas también necesitan protección robusta. Use una contraseña distinta para cada cuenta en línea. Estas pueden almacenarse en un gestor de contraseñas reputado. También es recomendable activar la autenticación de dos factores (2FA) siempre que esté disponible; esto hace que la contraseña por sí sola no sea suficiente para acceder a la cuenta.
Los dispositivos deben protegerse contra malware e infostealers. Descargue aplicaciones y software desde fuentes confiables, instale actualizaciones de seguridad puntualmente y use software de seguridad reputado que pueda detectar archivos maliciosos, sitios web fraudulentos y otras amenazas.
Limite la información personal disponible en línea revisando la privacidad de las redes sociales y evitando detalles públicos innecesarios, como cumpleaños, información familiar o planes de viaje. Elimine cuentas inactivas y borre datos personales de servicios en línea que ya no necesite.
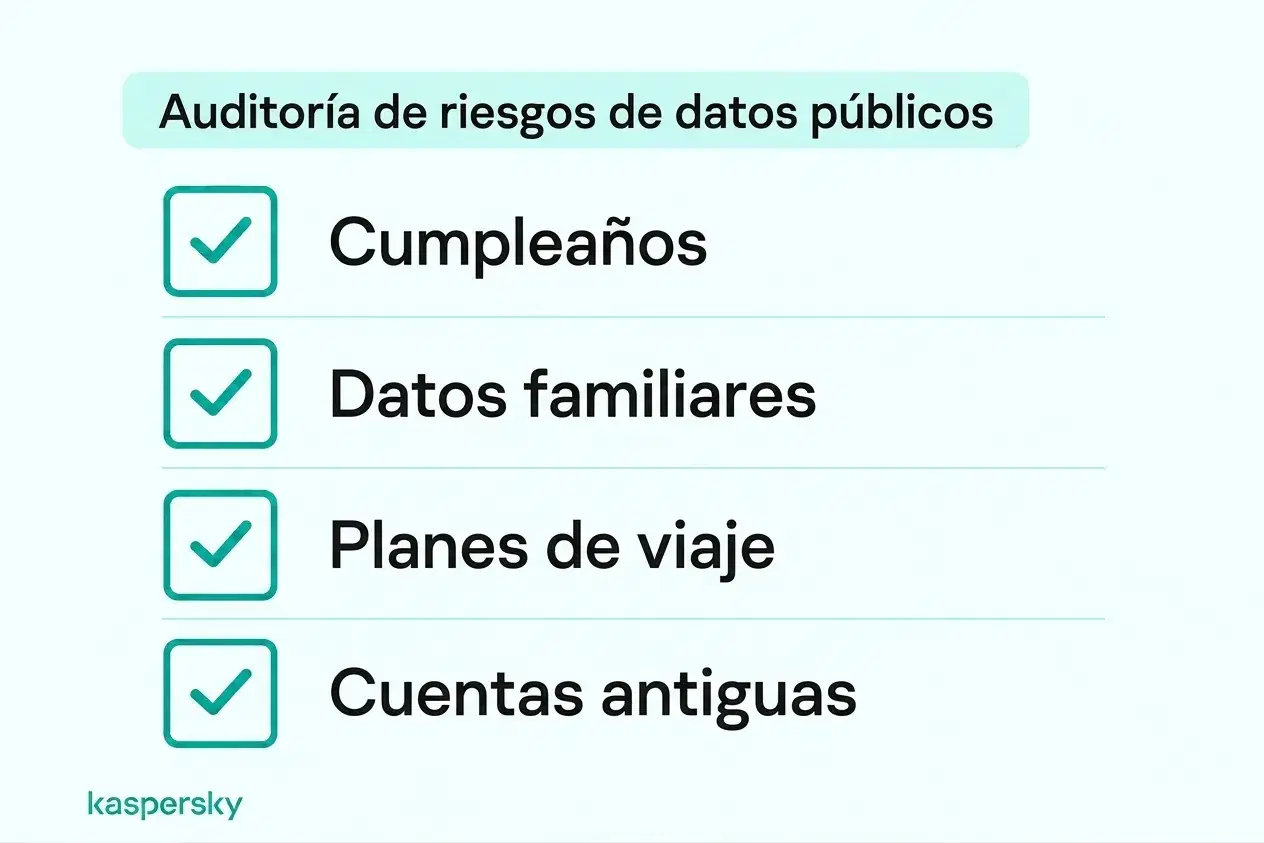
Preste atención a las notificaciones de brechas de datos y a las alertas de inicio de sesión sospechosas. Aunque estas precauciones no evitan todas las filtraciones, pueden reducir su exposición y ayudarle a reaccionar antes de que la información robada sea mal utilizada.
Kaspersky Premium combina protección antivirus con herramientas diseñadas para bloquear sitios maliciosos y intentos de phishing, identificar filtraciones de datos y contraseñas, y gestionar contraseñas de forma segura.
Probado y premiado de forma independiente por los laboratorios líderes de la industria.



Artículos relacionados:
- ¿Qué sabe sobre los sitios web de estafa?
- ¿Cómo evitar ataques de ingeniería social de forma efectiva?
- ¿Cuáles son los mejores consejos para prevenir el phishing y protegerse?
- Cómo evitar el robo de datos
Productos recomendados:
- Kaspersky Premium
- Descargue una prueba gratuita de 30 días de nuestro plan premium
- Kaspersky Mobile Security
FAQs
¿Pueden los estafadores obtener su información solo con un mensaje o llamada?
Por lo general no, solo con el texto o la llamada. El mayor riesgo surge si el destinatario pulsa un enlace malicioso, responde con información personal, instala software o concede acceso a un dispositivo. Responder también puede confirmar que un número telefónico está activo. Lo mejor es bloquear y eliminar mensajes sospechosos.
¿Alguien puede robar su identidad solo con su nombre y dirección?
Por lo general no basta solo con un nombre y dirección, aunque esos datos pueden hacer que las estafas dirigidas y los intentos de suplantación sean más creíbles. El robo de identidad suele requerir información adicional, como fecha de nacimiento, datos de ID, credenciales de cuenta u otros datos personales.
¿Qué información necesita un estafador para acceder a su cuenta bancaria?
Un nombre y número de cuenta bancario normalmente no son suficientes para acceder a la banca en línea. Los estafadores suelen necesitar información de autenticación adicional, como credenciales de acceso, códigos de seguridad o acceso a un dispositivo de confianza, una sesión activa o la pantalla del usuario.
¿Cómo puede saber si su tarjeta ha sido clonada?
Puede ser difícil detectarlo en la máquina misma. Una ranura para tarjeta floja o un accesorio inesperado puede ser una señal de advertencia. Transacciones no autorizadas o alertas del banco suelen ser la indicación más clara de que los datos de la tarjeta pudieron haber sido comprometidos.