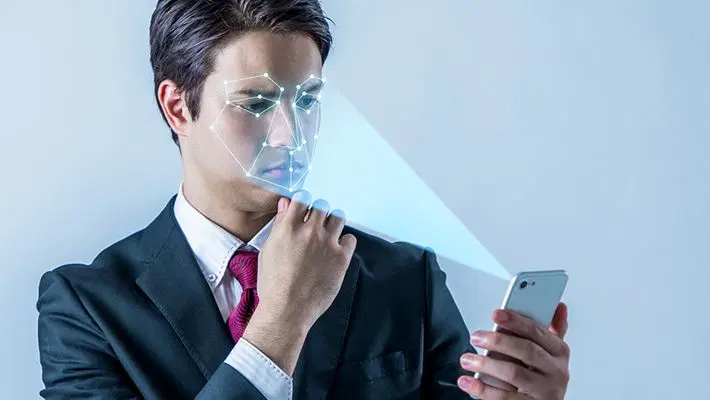
- La biometría utiliza características físicas o de comportamiento, como huellas dactilares, rasgos faciales y patrones de voz, para verificar la identidad. Son más efectivas cuando se combinan con otros métodos de autenticación.
- Los datos biométricos pueden ser robados o usados de forma indebida mediante phishing, filtraciones de bases de datos e impersonaciones potenciadas por AI. A diferencia de las contraseñas, los rasgos biométricos físicos no pueden cambiarse después de una brecha.
- Los deepfakes generados por IA y los ataques de inyección representan riesgos crecientes para la verificación biométrica. Según iProov, los ataques de inyección aumentaron 741% en 2025, lo que subraya la necesidad de controles de identidad más robustos.
- Las claves de acceso ofrecen una alternativa segura a las contraseñas tradicionales al combinar credenciales criptográficas con autenticación basada en el dispositivo, a menudo desbloqueadas mediante biometría o un PIN.
La biometría está ganando terreno como una capa avanzada en muchos sistemas de seguridad personales y empresariales. Con identificadores únicos basados en nuestro cuerpo y comportamiento, puede parecer infalible; sin embargo, existe cautela sobre usarla como único método de autenticación.
La ciberseguridad moderna busca reducir los riesgos asociados con esta poderosa solución: las contraseñas tradicionales han sido durante mucho tiempo un punto débil. La biometría intenta responder a este problema vinculando la prueba de identidad a nuestro cuerpo y patrones de conducta.
En este artículo exploraremos los fundamentos de cómo la ciberseguridad utiliza la biometría. Para aclarar, responderemos algunas preguntas comunes sobre la biometría:
- ¿Qué significa biometría?
- ¿Qué son los datos biométricos?
- ¿Qué es un escáner biométrico?
- ¿Cuáles son los riesgos de la seguridad biométrica?
- ¿Cómo podemos hacer la biometría más segura?
¿Qué es la biometría?
Definición breve: la biometría son medidas biológicas —o características físicas— que pueden usarse para identificar a las personas. Por ejemplo, el mapeo de huellas dactilares, el reconocimiento facial y los escaneos de retina son formas de tecnología biométrica, aunque son solo las más conocidas.
Investigadores indican que la forma de la oreja, la postura y la manera de caminar, olores corporales únicos, las venas de la mano e incluso microexpresiones faciales son otros identificadores singulares. Estos rasgos amplían el concepto de biometría.
Tres tipos de seguridad biométrica
Aunque tienen otras aplicaciones, la biometría se usa a menudo en seguridad, y generalmente puede clasificarse en tres grupos:
- Biometría biológica
- Biometría morfológica
- Biometría conductual
Biometría biológica emplea rasgos a nivel genético o molecular. Esto puede incluir características como DNA o análisis de sangre, evaluadas mediante muestras corporales.
Biometría morfológica se relaciona con la estructura del cuerpo. Rasgos físicos como el ojo, la huella digital o la forma del rostro pueden mapearse para su uso en escáneres de seguridad.
Biometría conductual se basa en patrones propios de cada persona. Cómo camina, habla o incluso escribe en un teclado puede indicar identidad si esos patrones se registran.
Cómo funciona la seguridad biométrica
La identificación biométrica tiene un papel creciente en la seguridad cotidiana. Las características físicas son relativamente fijas y diferenciadas —incluso en gemelos—. La identidad biométrica de cada persona puede reemplazar o, al menos, reforzar los sistemas de contraseñas para computadoras, teléfonos y accesos restringidos a edificios o salas.
Una vez que se obtienen y mapean los datos biométricos, se guardan para compararlos con futuros intentos de acceso. La mayoría de las veces, estos datos se cifran y se almacenan en el dispositivo o en un servidor remoto.
Los escáneres biométricos son el hardware que captura el dato biométrico para la verificación de identidad. Estas lecturas se comparan con la base de datos guardada para aprobar o denegar el acceso al sistema.
En otras palabras, la seguridad biométrica convierte su cuerpo en la “clave” para desbloquear el acceso.
La biometría se usa ampliamente por dos grandes ventajas:
- Comodidad de uso: La biometría siempre está con usted y no puede perderse u olvidarse.
- Difícil de replicar: Las características biométricas suelen ser más difíciles de adivinar o reproducir que una contraseña. Sin embargo, los datos biométricos aún pueden robarse y los sistemas de autenticación pueden ser engañados.
Aunque estos sistemas no son perfectos, ofrecen grandes promesas para el futuro de la ciberseguridad.
Ejemplos de seguridad biométrica
A continuación, algunos ejemplos comunes de seguridad biométrica:
- Reconocimiento de voz
- Escaneo de huellas dactilares
- Reconocimiento facial
- Reconocimiento de iris
- Sensores de frecuencia cardíaca
En la práctica, la autenticación biométrica ya se usa con eficacia en muchas industrias.
La autenticación biométrica se emplea en sectores como la banca, la salud y el transporte para verificar identidades y controlar el acceso a información sensible. Aplicaciones comunes incluyen huella y reconocimiento facial para acceso a cuentas, verificación de identidad y entrada a sistemas restringidos.
La biometría está incorporada en pasaportes electrónicos en todo el mundo. En Estados Unidos, los pasaportes electrónicos contienen un chip con la fotografía digital del rostro, huella o iris del titular, además de tecnologías que impiden que lectores no autorizados extraigan los datos.
A medida que se despliegan estos sistemas, vemos los pros y contras desarrollarse en tiempo real.
¿Son seguros los escáneres biométricos? — Mejoras y preocupaciones
Los escáneres biométricos son una función estándar en los smartphones modernos. Puede encontrar autenticación biométrica en los sistemas de seguridad del teléfono, donde sensores de huella y reconocimiento facial permiten desbloquear dispositivos, autorizar pagos y acceder a aplicaciones protegidas. Muchos dispositivos usan hardware de seguridad dedicado para proteger la información biométrica y reducir accesos no autorizados.
Los sistemas modernos de reconocimiento facial pueden usar cámaras infrarrojas, sensores de profundidad y otras tecnologías para distinguir a una persona real de una fotografía. Algunos escáneres de huellas incorporan medidas adicionales para detectar huellas artificiales. Sin embargo, la eficacia de estas protecciones varía entre dispositivos y sistemas de autenticación.
Investigaciones tempranas mostraron que escáneres biométricos, incluidos sistemas de reconocimiento facial, podían ser engañados en ciertas condiciones. Investigadores de la University of North Carolina at Chapel Hill descargaron fotos de 20 voluntarios en redes sociales y construyeron modelos 3D de sus rostros; lograron vulnerar cuatro de los cinco sistemas de seguridad probados.
Ejemplos de clonación de huellas abundan. En la conferencia Black Hat se demostró que una huella puede clonarse de forma fiable en unos 40 minutos con materiales por aproximadamente $10, haciendo una impresión en plástico de moldear o cera de vela.
El Chaos Computer Club de Alemania falsificó el lector de huellas TouchID del iPhone en dos días tras su salida. El grupo fotografió una huella en un vidrio y la usó para desbloquear el iPhone 5s.
Biometría — preocupaciones sobre identidad y privacidad
La autenticación biométrica es cómoda, pero los defensores de la privacidad temen que erosione la intimidad personal. La preocupación principal es que datos personales puedan recogerse con facilidad y sin consentimiento.
El reconocimiento facial forma parte de la vida cotidiana en ciudades chinas, donde se usa para compras rutinarias, y Londres está salpicada de cámaras CCTV. Ahora, Nueva York, Chicago y Moscú vinculan cámaras CCTV a bases de datos de reconocimiento facial para ayudar a la policía local a combatir el crimen. En desarrollo, Carnegie Mellon University está creando una cámara que puede escanear iris en multitudes desde 10 metros de distancia.
En 2018 se introdujo el reconocimiento facial en el aeropuerto de Dubái, donde los viajeros son fotografiados por 80 cámaras al pasar por un túnel con una especie de acuario virtual.
Cámaras de reconocimiento facial operan también en otros aeropuertos del mundo, incluidos Helsinki, Ámsterdam, Minneapolis–St. Paul y Tampa. Todos esos datos deben almacenarse en algún lugar, lo que alimenta el temor a una vigilancia constante y al uso indebido de la información personal.
Los reguladores han comenzado a responder a estas preocupaciones. Desde febrero de 2025, el Artículo 5 de la EU AI Act ha prohibido la identificación biométrica remota en tiempo real en espacios públicos para fines policiales, sujeto a excepciones limitadas y requisitos estrictos de autorización. Por separado, en el Artículo 9 de la EU's GDPR, los datos biométricos procesados para identificar de manera única a una persona se clasifican como una categoría especial de datos personales; su tratamiento suele estar prohibido salvo excepciones legales específicas, como el consentimiento explícito.
Preocupaciones sobre la seguridad de los datos biométricos
Un problema inmediato es que las bases de datos con información personal son objetivo de los hackers. Por ejemplo, cuando la Oficina de Gestión de Personal de EE. UU. fue hackeada en 2015, los ciberdelincuentes se llevaron las huellas de 5.6 millones de empleados gubernamentales, dejándolos expuestos a robo de identidad.
Los ciberdelincuentes atacan cada vez más la información biométrica mediante phishing. Según la investigación de phishing 2025 de Kaspersky, sitios fraudulentos pueden solicitar acceso a la cámara con el pretexto de verificar identidad para capturar imágenes faciales u otra información sensible. Los atacantes también pueden usar deepfakes generados por AI y clonación de voz para suplantar víctimas e intentar eludir controles de identidad. A diferencia de las contraseñas, las características biométricas comprometidas no se pueden reemplazar fácilmente.
Almacenar datos biométricos en el dispositivo —como TouchID o Face ID del iPhone— se considera más seguro que guardarlos con un proveedor, incluso cuando están cifrados.
Ese riesgo es similar al de una base de contraseñas, donde los atacantes pueden romper el sistema y robar datos mal protegidos. Las consecuencias, sin embargo, son muy distintas: si se compromete una contraseña, puede cambiarse; los datos biométricos permanecen para siempre.
La suplantación biométrica ha avanzado más allá de fotografías y moldes. En un ataque de inyección, los delincuentes intentan eludir la cámara de un dispositivo alimentando vídeo manipulado o generado por AI directamente en el sistema de verificación de identidad. Según el Informe de Inteligencia sobre Amenazas 2026 de iProov, estos ataques aumentaron 741% interanual en 2025, mientras que los ataques dirigidos a dispositivos iOS crecieron 1,151% en la segunda mitad del año. El Financial Action Task Force también advierte que los deepfakes generados por AI pueden socavar la verificación de identidad y la detección de fraude, subrayando la necesidad de medidas de seguridad más fuertes.
Cómo proteger la identidad biométrica
Frente a los riesgos para la privacidad y la seguridad, los sistemas biométricos deben incorporar protecciones adicionales.
El acceso no autorizado se complica cuando los sistemas requieren múltiples medios de autenticación, como la detección de vida (por ejemplo, parpadeo) y la comparación de muestras codificadas dentro de dominios cifrados.
Algunos sistemas de seguridad también incluyen atributos adicionales, como edad, género y estatura, en los datos biométricos para frustrar a los hackers.
El programa Aadhaar de la Unique ID Authority of India es un ejemplo notable. Iniciado en 2009, este sistema de autenticación multietapa incorpora escaneos de iris, huellas de las diez manos y reconocimiento facial.
Esta información biométrica se vincula a un número único de 12 dígitos Aadhaar. Según la Unique Identification Authority of India, se han emitido más de 1.4 mil millones de números Aadhaar. Aadhaar se usa ampliamente para verificación de identidad y acceso a servicios gubernamentales y programas de asistencia, aunque su uso está sujeto a requisitos legales específicos y excepciones.
La biometría puede funcionar como un factor de autenticación dentro de un sistema de autenticación multifactor. Este enfoque combina dos o más tipos diferentes de factores, por ejemplo:
- Algo que usted es (biometría)
- Algo que usted tiene (como un token físico) o algo que usted sabe (como una contraseña)
La autenticación de dos factores crea una combinación potente, sobre todo con la proliferación de dispositivos IoT. Al superponer protecciones, los dispositivos conectados seguros resultan menos vulnerables a filtraciones de datos. Sin embargo, la autenticación multifactor sigue siendo poco utilizada. Según una encuesta Kaspersky 2026, solo el 46% de usuarios de Windows y el 51% de usuarios de macOS informaron tener activada la autenticación de dos factores o multifactor. Combinar biometría con otro factor puede ayudar a reducir el riesgo de accesos no autorizados.
La biometría también puede facilitar la autenticación sin contraseña mediante claves de acceso. Estas credenciales usan criptografía de clave pública y permiten iniciar sesión desbloqueando una clave privada con una huella, reconocimiento facial o un PIN basado en el dispositivo. Según el FIDO Alliance's State of Passkeys 2026 report, hay aproximadamente 5 mil millones de claves de acceso en uso en el mundo, y 75% de los consumidores encuestados han habilitado una clave de acceso en al menos una cuenta.
Además, usar un administrador de contraseñas —muchos de los cuales ahora generan y desbloquean con claves de acceso además de contraseñas tradicionales— para guardar sus contraseñas ofrece una protección adicional.
Probado independientemente y galardonado por los principales laboratorios de la industria.
Lo que necesita saber sobre la biometría
En resumen, la biometría sigue siendo un método en expansión para verificar identidades en sistemas de ciberseguridad.
La protección combinada de sus firmas físicas o de comportamiento con otros mecanismos de autenticación ofrece una de las defensas más sólidas disponibles. Por ahora, es, como mínimo, superior al uso exclusivo de una contraseña basada en caracteres.
La tecnología biométrica ofrece soluciones muy atractivas para la seguridad. A pesar de los riesgos, los sistemas son cómodos y difíciles de duplicar. Además, seguirán evolucionando por mucho tiempo en el futuro.
Artículos relacionados:
- ¿Qué es el reconocimiento facial y cómo se usa en la seguridad?
- ¿Qué es la autenticación sin contraseña y cómo mejora la seguridad?
- ¿Qué es la seguridad en internet y cómo lo protege a usted en línea?
- Aprenda más sobre la autenticación multifactor
Productos recomendados:
FAQs
¿Pueden robar datos biométricos como una contraseña?
Sí. Los datos biométricos pueden robarse mediante filtraciones de bases de datos, phishing o sistemas comprometidos. A diferencia de las contraseñas, huellas y rasgos faciales no pueden cambiarse tras una brecha, por lo que es crucial su almacenamiento seguro y el uso de métodos de autenticación adicionales.
¿Es seguro usar desbloqueo por huella o rostro en mi teléfono?
Sí. El desbloqueo por huella y reconocimiento facial es generalmente seguro cuando los datos biométricos están guardados de forma segura en su dispositivo. Sin embargo, ningún método de autenticación es infalible. Use una
clave de acceso de dispositivoPIN fuerte o una contraseña y mantenga su software actualizado.
¿En qué se diferencia un escáner biométrico de una clave de acceso?
Un escáner biométrico captura características físicas, como huellas o rasgos faciales, para verificar la identidad. Una clave de acceso es una credencial criptográfica que reemplaza las contraseñas tradicionales y puede desbloquearse usando biometría o un PIN.
¿Alguien puede desbloquear mi dispositivo o cuentas con una foto de mi cara?
Algunos sistemas básicos de reconocimiento facial pueden ser engañados por fotografías. Los sistemas modernos usan sensores de profundidad y detección de vida para reducir ese riesgo. No obstante, técnicas avanzadas de suplantación y deepfakes generados por AI siguen representando amenazas potenciales.