Tecnologías de IA para la automatización del SOC
A principios de la década de 2000, aplicamos algoritmos de aprendizaje automático para detectar software malicioso. Desde entonces, los atacantes hay perfeccionado sus métodos. Los ataques selectivos actuales se distinguen por su sigilo y casi no usan malware detectable por antivirus. En su lugar, muchos atacantes emplean ingeniería social para obtener acceso inicial y explotan configuraciones incorrectas del sistema junto con software legítimo para hacer desplazamientos laterales y mantener persistencia en la infraestructura comprometida.
La detección de estos ataques requiere recopilar y analizar grandes volúmenes de datos sobre el comportamiento de dispositivos, aplicaciones y usuarios en la red corporativa. Cada actividad sospechosa exige verificar si constituye un ataque o una acción legítima. El crecimiento de los activos de una organización eleva el volumen de telemetría recopilada, lo que satura a los analistas de los Centros de Operaciones de Seguridad y los servicios MDR.
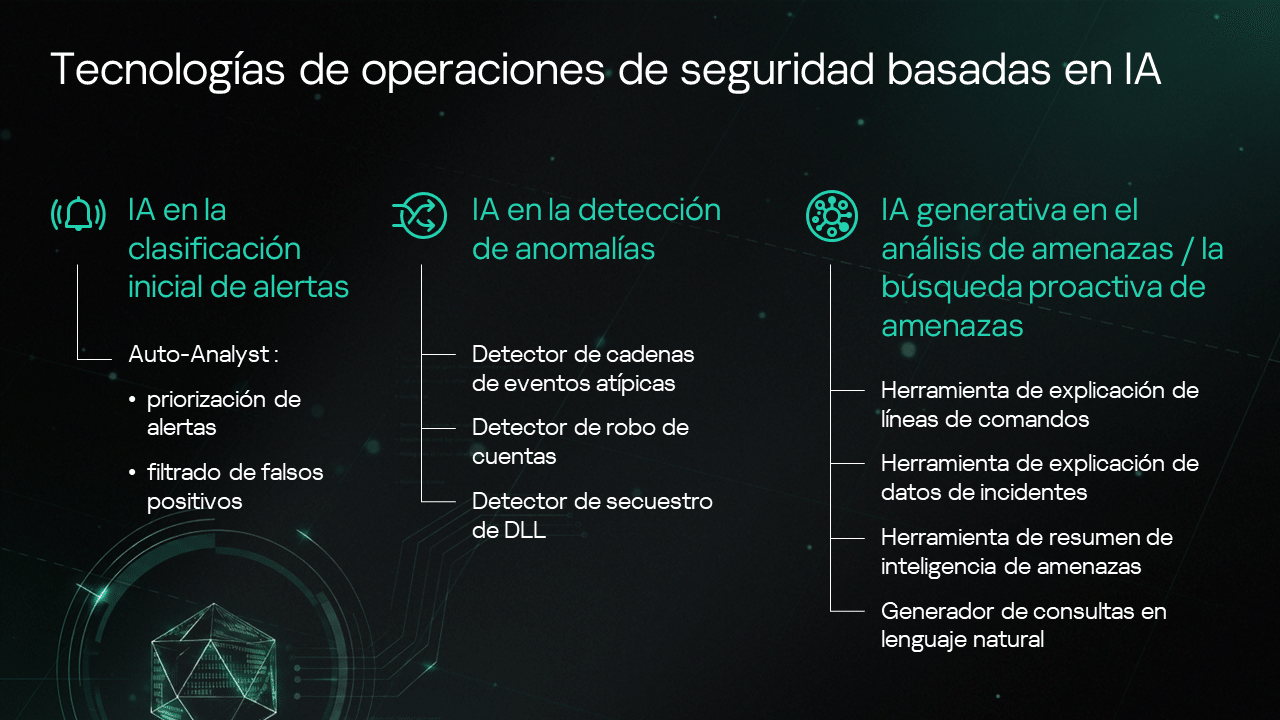
La automatización mediante tecnologías de IA simplifica esta labor en varias áreas:
- Clasificación: priorizar las alertas sobre eventos sospechosos en la telemetría de MDR/XDR/SIEM y filtrar los falsos positivos.
- Detección de anomalías de comportamiento: identificación de indicios de robo de cuentas, vulneración de hosts, ataques de secuestro de DLL y otras actividades maliciosas.
- Presentación de datos: resumen e interpretación de líneas de comando, incidentes e informes de TI.
- Búsqueda de amenazas en lenguaje natural: conversión de las hipótesis de los analistas en consultas SQL.
A continuación, explicamos cómo se aplican en la práctica estas tecnologías de IA en nuestros productos y servicios.
Análisis automático y priorización de alertas
Las infraestructuras de los clientes de nuestro servicio MDR producen miles de millones de eventos de seguridad diarios. El sistema de recopilación identifica actividades sospechosas mediante reglas de detección específicas y genera alertas sobre estas para los analistas: varios cientos de miles al año. Sin embargo, solo una décima parte corresponde a incidentes de seguridad reales.
Por eso, los analistas tienen que filtrar las "falsas alarmas", que son la mayoría de las alertas. Para ello, hemos desarrollado un sistema de IA llamado Auto-Analyst. Este sistema de aprendizaje automático supervisado se entrena con alertas etiquetadas con las valoraciones de los analistas del SOC. El objetivo es identificar con precisión los falsos positivos generados de la actividad legítima de la red.
Nuestro sistema de aprendizaje automático se basa en CatBoost, una biblioteca de potenciación del gradiente. Auto-Analyst filtra las alertas y solo remite a revisión humana aquellas cuya probabilidad de constituir un incidente real supera un umbral definido por la tasa de error aceptable. Esto permite que la IA gestione alrededor del 30 % de las alertas, lo que libera tiempo al equipo del SOC para tareas más complejas. Las alertas que llegan al análisis humano están priorizadas, para que los analistas atiendan primero las más críticas.
Encontrará más detalles sobre los aspectos prácticos del funcionamiento de Auto-Analyst (el control de los datos de entrenamiento, la revisión selectiva de los resultados, etc.) en otro artículo de nuestros expertos.
Detección de anomalías en SIEM
Este enfoque consiste en utilizar la telemetría obtenida durante el funcionamiento "normal" del sistema para entrenar un modelo de IA que luego detecte y señale las desviaciones respecto del comportamiento habitual.
Usar este tipo de algoritmos en grandes sistemas distribuidos se complica por la enorme cantidad de parámetros a considerar al crear el modelo. Además, estos modelos pueden generar numerosos falsos positivos: en una organización con miles de usuarios, muchos comportamientos atípicos pueden ser legítimos.
Sin embargo, este método puede aplicarse con mucho éxito a activos y procesos específicos para los que sea posible crear un modelo que refleje con precisión aceptable su comportamiento normal.
Cadenas de eventos anómalas
En este caso, los datos de las secuencias típicas de activación de reglas de correlación de SIEM se usan para crear un modelo de comportamiento normal. Las activaciones frecuentes de una misma secuencia suelen ser falsos positivos (p. ej., la ejecución automatizada de scripts administrativos) y pueden servir como indicador de la actividad habitual en la infraestructura.
Al construir un perfil del comportamiento típico de un host como conjunto de probabilidades de activación de ciertas reglas, nuestro sistema de IA evalúa cuán típica o atípica es cada nueva cadena de eventos para esa infraestructura. Al detectar una cadena atípica, el sistema eleva la prioridad de la alerta y capta la atención de los especialistas para un análisis más detallado.
Robo de cuentas
Otra tecnología de detección de anomalías permite detectar actividad potencialmente no autorizada de cuentas de usuario. Aquí, el sistema de ML usa pares de entidades (como `account-IP`, `account-host`, `account-country`) para crear perfiles del comportamiento típico de las cuentas.
Un atacante con una cuenta robada suele romper el patrón habitual de actividad: accede desde direcciones inusuales y busca moverse lateralmente o escalar privilegios, visitando nodos que el usuario legítimo no visitaría. El sistema de IA detecta estas anomalías y reúne el contexto necesario en una alerta, para que los analistas respondan rápido a este tipo de incidentes.
Secuestro de DLL
El secuestro de DLL es una técnica de ataque en Windows mediante la cual los atacantes sustituyen una biblioteca invocada por un proceso legítimo por una maliciosa. Detectar estos ataques con soluciones de seguridad clásicas no es sencillo, ya que la biblioteca maliciosa se ejecuta dentro del espacio de direcciones de confianza de un proceso legítimo; por eso, a ojos de una solución de seguridad, esta actividad puede parecer la de un proceso de confianza. No es de extrañar que la cantidad de ataques que emplean el secuestro de DLL haya aumentado considerablemente en los últimos años.
Para crear un modelo de IA que distinga entre cargas de bibliotecas maliciosas y legítimas, nuestros expertos identificaron una serie de características presentes en los casos sospechosos: ubicación incorrecta de la biblioteca, ubicación incorrecta del ejecutable, ejecutable renombrado, cambios en el tamaño y la estructura de la biblioteca, falta de firma, etc. Como muestra de entrenamiento, usamos datos de carga de DLL proporcionados por nuestros sistemas internos de procesamiento automático, así como telemetría de usuario anonimizada procedente de KSN.
Se pueden encontrar más detalles sobre el proceso de entrenamiento de este modelo en un informe aparte. Incluso en la fase piloto, esta tecnología ayudó a prevenir varios ataques en los sistemas de nuestros clientes.
Asistentes de IA basados en modelos generativos
Todos los ejemplos anteriores se refieren al uso de la IA como clasificador: cuando se le presenta un nuevo objeto de información, el modelo determina que pertenece a determinada clase ("es un perro"). Estos sistemas de ML suelen entrenarse con una muestra limitada de datos directamente aplicables a la tarea.
Todos los ejemplos anteriores se refieren al uso de la IA como clasificador: dado un nuevo objeto de información, el modelo indica que pertenece a cierta clase («es un perro»). Estos sistemas de ML suelen entrenarse con una muestra limitada de datos directamente aplicables a la tarea.
Esto permite aplicar sistemas basados en LLM a una amplia variedad de tareas, incluido el trabajo con datos no estructurados. Los LLM actuales son especialmente buenos para manejar tareas de procesamiento de texto, como traducción, interpretación y resumen (es decir, crear una versión breve del texto original conservando las ideas clave).
Para resolver tareas similares de procesamiento de texto en productos y servicios de seguridad, desarrollamos nuestra propia tecnología de asistente de IA. Esta tecnología prepara los datos para consultas al LLM, genera y envía las consultas, procesa los resultados y los entrega a los analistas, garantizando al mismo tiempo la seguridad de toda la comunicación.
El asistente de IA puede trabajar con cualquier LLM que el cliente elija en función de sus tareas y requisitos. Por ejemplo, los modelos en la nube suelen ser más potentes que los implementados de forma local, pero usar modelos instalados localmente impide que se envíen datos confidenciales a servicios de terceros.
Interpretación de líneas de comando
Una línea de comandos ofuscada es un tipo habitual de evento sospechoso que requiere un análisis minucioso por parte de un analista. Los atacantes utilizan estas líneas para dar sus instrucciones directamente al sistema operativo del host atacado sin ser detectados. Para ocultar los comandos maliciosos, recurren a la codificación, la manipulación de la sintaxis y muchos otros métodos de ofuscación, lo que dificulta identificar las verdaderas intenciones del autor del comando.
Nuestro asistente de IA realiza primero una desofuscación estática de la línea de comandos sospechosa. Luego, envía una serie de consultas al LLM para obtener una explicación de todos sus parámetros. Por último, presenta al analista un resumen: qué hace la línea y cuán peligrosa es.
Resumen de datos de incidentes
Para automatizar la respuesta ante incidentes, los SOC actuales utilizan las funciones de la Plataforma de respuesta a incidentes (IRP). Este programa recopila todos los datos relacionados con un incidente en una sola tarjeta, incluidos los eventos de seguridad y los artefactos relacionados.
No obstante, estos volúmenes de datos pueden ser masivos y el análisis manual de cada incidente consume tiempo significativo. Además, los analistas a menudo necesitan recuperar incidentes pasados, lo que exige reconstruir evidencia fragmentada.
El asistente GenAI simplifica mucho este trabajo. Recopila toda la telemetría relacionada con el incidente y, usando un LLM, elabora una breve explicación de lo que pasó en cada caso, incluido el vector de ataque inicial y las acciones del atacante a lo largo del incidente, junto con recomendaciones sobre cómo responder.
Resumen de la inteligencia sobre amenazas (TI)
A la hora de investigar un incidente, los analistas suelen recurrir a fuentes de información adicionales sobre la amenaza en cuestión. Una de esas fuentes es nuestro Threat Intelligence Portal (TIP), que contiene más de cinco petabytes de información sobre amenazas recopilada por Kaspersky a lo largo de más de un cuarto de siglo de trabajo en la detección de amenazas: hash de archivos maliciosos, características estadísticas y de comportamiento, direcciones IP y URL de centros de mando y control, TTP de grupos de hackers, etc.
Un ejemplo típico de cómo se trabaja con el portal es el siguiente: un analista sube una muestra sospechosa que encontró durante la investigación de un incidente y la ejecuta en el entorno de pruebas del portal. Como resultado, recibe un análisis detallado: veredictos y hash del malware detectado, direcciones de dominio con las que se conectó, archivos descargados de Internet, etc.
Todos estos datos se pueden usar como parámetros para buscar información de TI adicional en fuentes abiertas. Por ejemplo, el portal puede mostrar informes sobre un grupo APT que usa las mismas direcciones C2 que las detectadas al ejecutar la muestra en el entorno de pruebas. Esto le da al analista IoC adicionales que puede verificar en su infraestructura.
Sin embargo, analizar informes de TI tan variados puede llevar mucho tiempo, sobre todo si están escritos en distintos idiomas y formatos. Nuestro asistente de IA crea un resumen estructurado de los informes de TI que muestra cómo se relaciona un indicador concreto con un grupo específico, dónde y cuándo estuvo activo, qué técnicas utiliza, etc. Del mismo modo, el asistente de IA puede crear una descripción estructurada de un grupo APT concreto basándose en datos de OSINT.
Búsqueda de amenazas en lenguaje natural
Cuando un analista quiere obtener datos adicionales sobre un incidente en curso o identificar de forma proactiva una amenaza basándose en indicadores recién recibidos, tiene que formular una consulta a algún almacén de registros o a una base de datos SIEM/EDR/XDR, donde se recopilan los eventos de seguridad. Sin embargo, convertir la hipótesis del analista en consultas SQL con una sintaxis precisa y los parámetros correctos puede llevar bastante tiempo y ralentizar los procesos de investigación y respuesta.
Nuestro asistente de IA les permite a los analistas formular consultas a la base de datos en lenguaje natural, es decir, literalmente a nivel de hipótesis. El analista puede, por ejemplo, decir: "Muéstrame todos los eventos que ocurrieron ayer en tal y tal host, en los que estuviera involucrado un archivo ejecutable con tal y tal nombre". Al recibir esta solicitud, el asistente de IA utiliza LLM para seleccionar los campos necesarios del modelo de datos y, a continuación, envía una consulta SQL a la base de datos. Antes de la ejecución real, los analistas pueden revisar la consulta generada por la IA, validar su lógica y ajustar los parámetros o la sintaxis si lo desean.


